Cloudflare เปิด Cloud Workload Security Beta ตรวจนโยบายก่อน Cloud API ทำงาน
ใช้ request filters และ Rego checks ผ่าน CWS proxy เพื่อสกัดคำขอที่ขัดนโยบาย
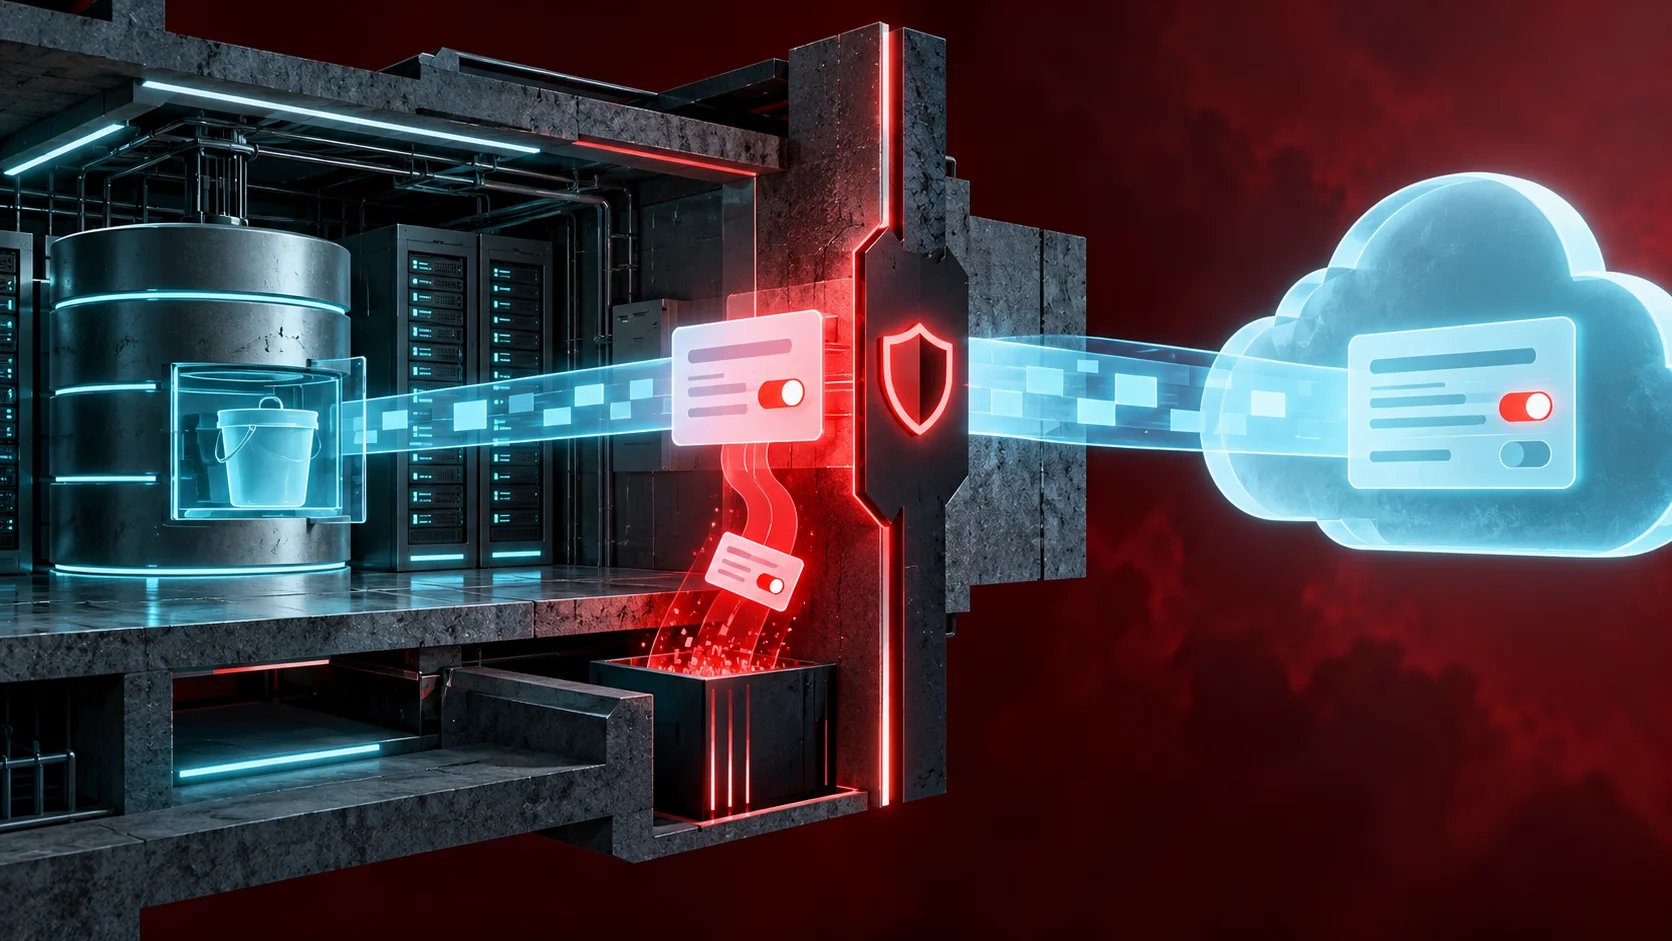
Cloudflare ประกาศเมื่อ 19 ตุลาคม 2026 ว่า Cloud Workload Security (CWS) เปิดให้ใช้แบบ Beta บริการนี้วาง policy control หน้า cloud API request ก่อนคำขอไปถึงผู้ให้บริการคลาวด์ แนวคิดคือป้องกันการเปลี่ยนทรัพยากรที่ไม่ตรงนโยบาย ณ จุดที่มีการเรียก API เช่นคำขอที่จะทำให้ R2 bucket กลายเป็น public แทนการรอให้ระบบสแกนพบหลังเปลี่ยนค่าแล้ว
สิ่งที่ประกาศยืนยัน
Cloudflare ระบุว่าสามารถนิยามนโยบายด้วย request filters และ Rego checks จับกลุ่มสภาพแวดล้อมด้วย workloads และ policy sets จัดการนโยบายใน dashboard แล้วรัน CWS proxy ในสภาพแวดล้อมของตนเพื่อให้ client request วิ่งผ่าน proxy ก่อนถึง cloud provider ฟีเจอร์ต้องมี Zero Trust subscription โดยแผน Zero Trust Free เพียงพอสำหรับการเริ่มต้นตามประกาศ สถานะ Beta หมายถึงควรทดลองกับงานจำกัดขอบเขตก่อน ไม่ควรสรุปว่าพฤติกรรมและ interface จะคงที่เหมือนบริการ GA
ตัวอย่างประโยชน์กับทีมโครงสร้างพื้นฐาน
ทีมที่ใช้ IaC หรือสคริปต์สร้างทรัพยากรจำนวนมากอาจมีกฎองค์กรว่า storage ห้ามเปิด public หากคำขอ API ที่ผิดพลาดผ่านไปก่อนแล้วค่อยแจ้งเตือน ความเสี่ยงเกิดขึ้นทันที CWS ให้จุดบังคับใช้นโยบายในเส้นทางคำขอ ทีมสามารถเขียนเงื่อนไขที่ผูกกับ API operation, ชื่อ workload หรือค่าพารามิเตอร์ แล้วตรวจว่าคำขอที่ตรงเงื่อนไขถูกปฏิเสธจริง
อย่างไรก็ตาม นโยบายที่ผิดก็อาจบล็อก deployment ที่ถูกต้อง จึงควรเริ่มจากสภาพแวดล้อมทดสอบและเลือกเพียงหนึ่ง guardrail ที่นิยามชัด ระบุทั้งกรณีที่ต้องผ่านและกรณีที่ต้องหยุด เช่นคำขอสร้าง bucket แบบ private ควรผ่าน แต่คำขอเปิด public ควรถูกหยุด ตรวจ response จาก proxy และผลใน cloud console ว่าไม่มีทรัพยากรถูกเปลี่ยนโดยไม่ตั้งใจ เก็บหลักฐานการทดสอบไว้กับ policy version
จุดที่ต้องตรวจในสถาปัตยกรรม
การมี proxy ใหม่ในเส้นทาง cloud API ทำให้ต้องพิจารณาความพร้อมใช้งาน latency การยืนยันตัวตน และการจัดการ credential หาก client บางตัวไม่ผ่าน proxy นโยบายจะไม่ครอบคลุมตามที่ทีมคาดไว้ สำรวจเครื่องมือที่เรียก API จริงทั้งหมด ทั้ง CI/CD, developer laptop, automation และ agent ที่จัดการ infrastructure แล้วกำหนดวิธีบังคับ route ให้ชัด
Rego เป็นภาษานโยบายที่ยืดหยุ่น แต่การใช้เงื่อนไขกว้างเกินอาจตัดงานปกติ ควรมี test case ของ payload ที่พบจริงและรีวิวโดยคนดูแลความปลอดภัยกับเจ้าของ workload ก่อนเปิดใช้วงกว้าง หากมี incident ต้องรู้วิธีปิดหรือแก้ policy โดยไม่สูญ audit trail การควบคุมก่อนถึง cloud provider ช่วยลดความเสี่ยงจากการตั้งค่าผิด แต่ไม่แทน IAM, การสแกนสถานะภายหลัง และการติดตามเหตุการณ์
ประกาศต้นทาง: https://developers.cloudflare.com/changelog/post/2026-10-19-cloud-workload-security-beta/