AWS Continuum เปิด GA: จัดคิวช่องโหว่จากบริบทแอปและเสนอแพตช์ผ่าน Pull Request
AWS ประกาศวันที่ 22 ตุลาคม 2026 ว่า AWS Continuum for code vulnerabilities เปิดให้ใช้งานทั่วไปแล้ว โดยวางงานค้นหา ยืนยัน จัดลำดับ และเสนอแก้ช่องโหว่โค้ดไว้ในกระบวนการเดียว จุดที่น่าสนใจสำหรับทีมพัฒนาคือการนำบริบทระบบจริงมาประกอบ finding แทน
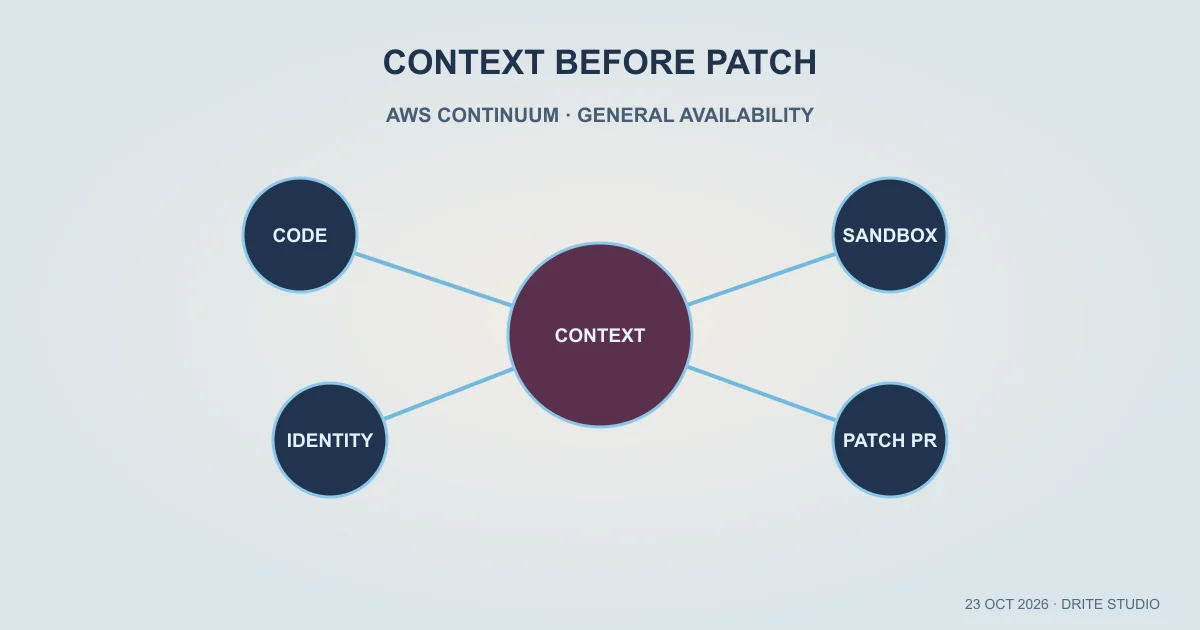
AWS ประกาศวันที่ 22 ตุลาคม 2026 ว่า AWS Continuum for code vulnerabilities เปิดให้ใช้งานทั่วไปแล้ว โดยวางงานค้นหา ยืนยัน จัดลำดับ และเสนอแก้ช่องโหว่โค้ดไว้ในกระบวนการเดียว จุดที่น่าสนใจสำหรับทีมพัฒนาคือการนำบริบทระบบจริงมาประกอบ finding แทนการส่งรายชื่อปัญหาทั้งหมดเข้าคิวโดยให้นักพัฒนาตีความเองทุกครั้ง
จาก Finding ไปถึงบริบทของแอป
ตามประกาศ บริการสร้าง context graph จากสภาพแวดล้อม AWS ซึ่งรวม topology ของทรัพยากร ความสัมพันธ์ของ identity และการเข้าถึงผ่านเครือข่าย จากนั้นรับ finding เดิมและสแกนโค้ดเพิ่ม ก่อนทดสอบความเป็นไปได้ในการโจมตีใน sandbox ที่แยกไว้ การแก้ไขส่งเป็น Pull Request พร้อมข้อมูล exploitability และขอบเขตผลกระทบ รายละเอียดเหล่านี้เป็นความสามารถที่ AWS ประกาศ ไม่ใช่ผลทดสอบอิสระว่าบริการจะตัดสินถูกทุก finding
สำหรับทีมที่มี alert จำนวนมาก ประโยชน์ที่ควรประเมินคือเครื่องมือช่วยเชื่อมช่องโหว่กับเส้นทางเข้าถึงและความสำคัญของบริการได้ดีเพียงใด แพ็กเกจเดียวกันอาจอยู่ในระบบที่มีความเสี่ยงต่างกัน การจัดคิวจึงควรพิจารณาทั้งหลักฐานทางเทคนิค เจ้าของระบบ และข้อมูลที่แอปประมวลผล ไม่ควรเปลี่ยนคะแนนจากเครื่องมือเป็นคำสั่งแก้ production โดยอัตโนมัติทันที
เริ่มจาก Learn ก่อนเพิ่มอำนาจ
Continuum เริ่มใน Learn mode ซึ่งเสนอการแก้ไขให้ผู้ใช้อนุมัติ และมี Enforce mode สำหรับให้ทำงานอัตโนมัติภายในขอบเขตที่กำหนด AWS ระบุว่าสามารถทำงานร่วมกับ GuardDuty และ Security Hub ได้ แต่ทีมยังต้องออกแบบว่าใครเป็นเจ้าของ PR ใครยืนยันว่าการแก้ไขไม่เปลี่ยนพฤติกรรมแอป และเมื่อใดควรยกระดับเป็น incident
แนวทางทดลองที่เหมาะสมคือเลือก repository ที่มีชุดทดสอบและ staging ชัดเจน เก็บเวลาเฉลี่ยจาก finding ถึง PR จำนวนข้อเสนอที่ยอมรับได้ และเหตุผลที่ต้องปฏิเสธ หากแพตช์แก้ปัญหาความปลอดภัยแต่ทำให้ API สำคัญเปลี่ยน พฤติกรรมดังกล่าวต้องปรากฏในผลประเมินด้วย ควรทบทวนสิทธิ์เชื่อมต่อ AWS และ repository ให้สอดคล้องกับงานที่บริการต้องทำจริง
หลักฐานที่ควรแนบกับการตัดสินใจ
การมี sandbox proof ช่วยเพิ่มข้อมูลประกอบ แต่ไม่ได้แทน regression test ของผลิตภัณฑ์ ทีมควรตรวจว่าเงื่อนไขในหลักฐานตรงกับ deployment จริงหรือไม่ มี dependency หรือ feature flag ต่างจาก staging หรือไม่ และข้อเสนอแก้ไขแก้ต้นเหตุหรือเพียงปิดเส้นทางหนึ่ง การเก็บรายละเอียดนี้ไว้ใน PR ช่วยให้ผู้ตรวจและผู้ดูแลเวรถัดไปเข้าใจเหตุผลของการเปลี่ยนแปลง
ก่อนขยาย Enforce mode ควรกำหนดประเภท repository และการเปลี่ยนแปลงที่อนุญาต ตลอดจนวิธีหยุดการทำงานเมื่อเกิดความคลาดเคลื่อน ข่าวนี้จึงเป็นโอกาสลดงานคัดกรองซ้ำ แต่ผลลัพธ์ที่ควรวัดคือช่องโหว่ที่ได้รับการแก้และยืนยันในระบบจริง รวมถึงผลกระทบต่อความพร้อมใช้งาน ไม่ใช่เพียงจำนวน PR ที่สร้างขึ้น
แหล่งข่าว: ประกาศทางการวันที่ 22 ตุลาคม 2026