Devolutions Server เปิดเผย 3 CVE: MFA secret, Gateway และ PAM เสี่ยงข้ามสิทธิ์
Devolutions Server เปิดเผย CVE ใหม่ 3 รายการวันที่ 22 ตุลาคม 2026 พร้อมแพตช์สาย 2026.3.11.0 และ 2026.2.21.0 ที่ออกวันก่อน ตรวจผลกระทบและแนวทางอัปเดต
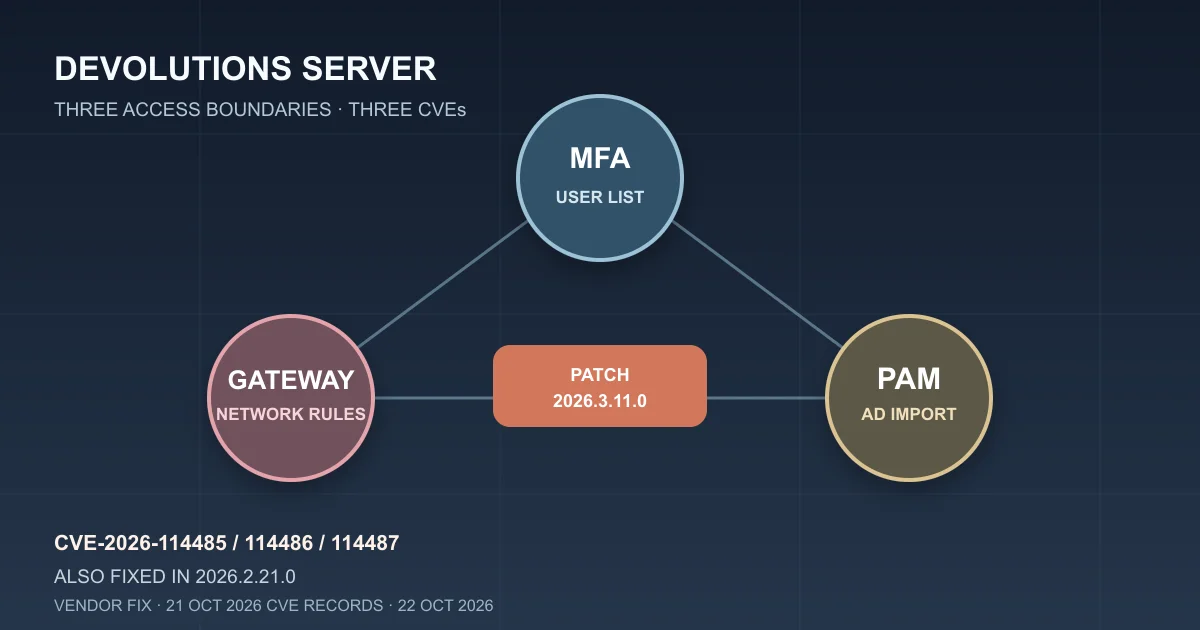
Devolutions เปิดเผยช่องโหว่ใหม่สามรายการใน Devolutions Server วันที่ 22 ตุลาคม 2026: CVE-2026-114485 อาจเปิดเผย MFA secret ผ่านรายการผู้ใช้, CVE-2026-114486 อาจเลี่ยงกฎการเข้าถึงเครือข่ายของ Devolutions Gateway และ CVE-2026-114487 อาจให้ผู้ใช้ที่ไม่ใช่ผู้ดูแลสร้าง PAM sub-provider ภายใต้ AD provider ได้ ทั้งสามรายการต้องมีบัญชีที่ผ่านการยืนยันตัวตนและเงื่อนไขสิทธิ์ต่างกัน แต่มีผลต่อขอบเขตความปลอดภัยที่องค์กรพึ่งพาในการจัดการ credential และสิทธิ์เข้าถึงระบบ
ผู้ผลิตออกแพตช์ใน Devolutions Server 2026.3.11.0 และ 2026.2.21.0 เมื่อวันที่ 21 ตุลาคม 2026 ตาม release notes ทางการ ขณะที่ advisory DEVO-2026-0037 ระบุวันเผยแพร่ครั้งแรกเป็น 22 ตุลาคม และระเบียน CVE ทั้งสามเผยแพร่วันเดียวกัน ข่าวนี้จึงผ่านเกณฑ์ความสด 48 ชั่วโมงทั้งวันเปิดเผยและวันออกแพตช์ ไม่ใช่กรณีแพตช์เก่าที่เพิ่งถูกกำหนดเลข CVE
CVE-2026-114485: MFA secret ปรากฏใน user list
ระเบียน CVE-2026-114485 ระบุว่า endpoint สำหรับดึงรายการผู้ใช้ของ Devolutions Server รุ่น 2026.3.10.0 และก่อนหน้าอาจส่ง MFA secret ของผู้ใช้ทุกคน กลับไปยังผู้ใช้ที่ผ่านการยืนยันตัวตนและมีสิทธิ์ delegated user view ผลกระทบเป็นการเปิดเผยข้อมูลลับที่ใช้กับระบบยืนยันตัวตนหลายปัจจัย ไม่ควรตีความว่าเพียงเปิดหน้าเว็บสาธารณะก็อ่าน secret ได้ เพราะผู้โจมตีต้องมีสิทธิ์ตามที่ต้นทางระบุ
สำหรับองค์กรที่ใช้การมอบหมายสิทธิ์ดูผู้ใช้ให้ทีม help desk หรือทีมปฏิบัติการ ต้องตรวจว่าบัญชีกลุ่มนี้มีจำนวนเท่าไรและเข้าถึง Devolutions Server รุ่นใด หากพบการเข้าถึง endpoint ที่ผิดปกติในช่วงก่อนอัปเดต ควรส่งเรื่องให้ทีมตอบสนองเหตุการณ์พิจารณาความจำเป็นในการเปลี่ยน MFA secret ตามนโยบายขององค์กร การเปลี่ยนรหัสผ่านอย่างเดียวไม่เท่ากับการเปลี่ยน secret ของ MFA และการไม่พบเหตุผิดปกติใน log ก็ไม่ยืนยันว่าไม่มีการดึงข้อมูลเกิดขึ้น
CVE-2026-114486: Gateway token อาจเลี่ยง Network Access Rules
ระเบียน CVE-2026-114486 อธิบายการตรวจสิทธิ์ไม่ถูกต้องขณะสร้าง token ของ Devolutions Gateway ผู้ใช้ที่ลงชื่อเข้าใช้และไม่ใช่ผู้ดูแลอาจใช้ additional destinations แบบ wildcard ที่ลงนามใน token เพื่อเลี่ยง Network Access Rules ของ virtual gateway แล้วเชื่อมไปยังโฮสต์ที่นโยบายเดิมปฏิเสธ ความเสี่ยงนี้เกี่ยวกับขอบเขตเครือข่ายและการเข้าถึงปลายทาง ไม่ใช่การเปิดเผย MFA secret แบบรายการก่อน
ผู้ดูแลควรตรวจว่ามี virtual gateway และ Network Access Rules ใดที่ใช้คั่นระหว่างผู้ใช้กับระบบสำคัญ แล้วทบทวนการออก token และ connection log หากมีข้อมูลเพียงพอ การเห็นการเชื่อมต่อปลายทางที่ควรถูกปฏิเสธควรได้รับการสอบสวน แต่ไม่ควรสรุปจากเพียงการมี token ว่ามีการเชื่อมต่อสำเร็จแล้ว หลังอัปเดต ควรทดสอบด้วยบัญชีที่ได้รับอนุญาตให้เข้าบางปลายทางและถูกปฏิเสธบางปลายทาง เพื่อยืนยันว่ากฎทำงานตามเดิม
CVE-2026-114487: การ import PAM AD computer ตรวจสิทธิ์ไม่ครบ
ระเบียน CVE-2026-114487 ระบุว่าผู้ใช้ที่ผ่านการยืนยันตัวตน ไม่ใช่ผู้ดูแลแต่มี PAM license อาจเรียก endpoint import AD computer แล้วสร้าง PAM sub-provider ใต้ AD provider ที่มีอยู่ได้ ทั้งที่ไม่ควรมีสิทธิ์นั้น รุ่นที่ระบุว่ากระทบคือสาย 2026.3.5.0 ถึง 2026.3.10.0 และ 2026.2.20.0 หรือก่อนหน้าในสายที่เกี่ยวข้อง ผลกระทบหลักคือความถูกต้องของการกำหนดค่า provider และขอบเขตสิทธิ์ PAM ซึ่งต้องประเมินร่วมกับบทบาทของบัญชีที่องค์กรแจกจ่ายไว้จริง
ทีม PAM ควรตรวจรายชื่อ sub-provider ที่ถูกสร้างหรือแก้ไขในช่วงก่อนลงแพตช์ และเทียบกับคำขอเปลี่ยนแปลงที่อนุมัติไว้ หากพบรายการที่ไม่ทราบที่มา ให้เก็บ audit trail และประเมินก่อนลบหรือแก้ไข เพราะการเปลี่ยนค่า provider โดยไม่ตรวจความเชื่อมโยงอาจกระทบงาน discovery หรือวงจรชีวิตบัญชีที่ใช้งานอยู่
ตรวจรุ่นและอัปเดตอย่างไร
เริ่มจากตรวจเวอร์ชัน Devolutions Server ที่รันจริง ทั้ง production, staging และ instance สำรอง ผู้ผลิตแนะนำใน advisory ให้อัปเดตเป็น 2026.3.11.0 หรือสูงกว่า หรือ 2026.2.21.0 หรือสูงกว่า ตามสายที่ใช้อยู่ ควรอ่าน release notes ของสายที่เลือกก่อนอัปเดต เพราะรุ่น 2026.3.11.0 มีทั้ง security fix และการเปลี่ยนแปลงอื่น และผู้ผลิตระบุด้วยว่าการใช้ client กับ server สาย 2026.3 ต้องตรวจความเข้ากันได้ของเวอร์ชัน client
หลังสำรองข้อมูลและทดสอบในสภาพแวดล้อมที่เหมาะสม ให้ทยอยอัปเดตทุก node แล้วตรวจเลขรุ่นแต่ละเครื่อง ไม่ใช่ดูเพียงเวอร์ชันบนหน้า load balancer ตรวจการลงชื่อเข้าใช้, การใช้ MFA, การเชื่อมต่อผ่าน Gateway, และงาน PAM import ที่ได้รับอนุญาตว่าใช้งานได้ตามปกติ จากนั้นทดสอบด้วยบัญชีสิทธิ์ต่ำว่าข้อมูล MFA ไม่ปรากฏใน user list, ปลายทางที่ Network Access Rules ปฏิเสธยังเข้าไม่ได้ และการสร้าง sub-provider ถูกจำกัดตามสิทธิ์ การทดสอบควรทำกับบัญชีและระบบที่องค์กรอนุญาตเท่านั้น
ระหว่างรออัปเดต ให้จำกัดสิทธิ์ delegated user view และ PAM license ตามความจำเป็น รวมทั้งตรวจว่าผู้ใช้ไม่ใช่ผู้ดูแลเข้าถึง Devolutions Gateway กับ provider ใดได้บ้าง มาตรการนี้ลดพื้นที่เสี่ยง แต่ไม่แทนแพตช์ เพราะยังไม่แก้การตรวจสิทธิ์ของ server โดยตรง หากพบหลักฐานการเข้าถึงผิดปกติ ให้ดำเนินการตามขั้นตอนตอบสนองเหตุการณ์ก่อนหมุนเวียนข้อมูลลับหรือเปลี่ยนค่าที่อาจเป็นหลักฐาน
แหล่งต้นทาง: Devolutions advisory DEVO-2026-0037 เผยแพร่ 22 ตุลาคม 2026, Devolutions Server release notes รุ่นแก้ลงวันที่ 21 ตุลาคม 2026 และระเบียน CVE-2026-114485, CVE-2026-114486, CVE-2026-114487 เผยแพร่ 22 ตุลาคม 2026