Arista เตือน VeloCloud Orchestrator ถูกโจมตีจริงผ่าน CVE-2026-114625
CVE-2026-114625 ใน VeloCloud Orchestrator on-prem เปิดทางให้ผู้ใช้ที่ล็อกอินได้สวมสิทธิ์ superuser operator; Arista ระบุว่าพบการโจมตีจริงและแจ้งรุ่นแก้สามสาย
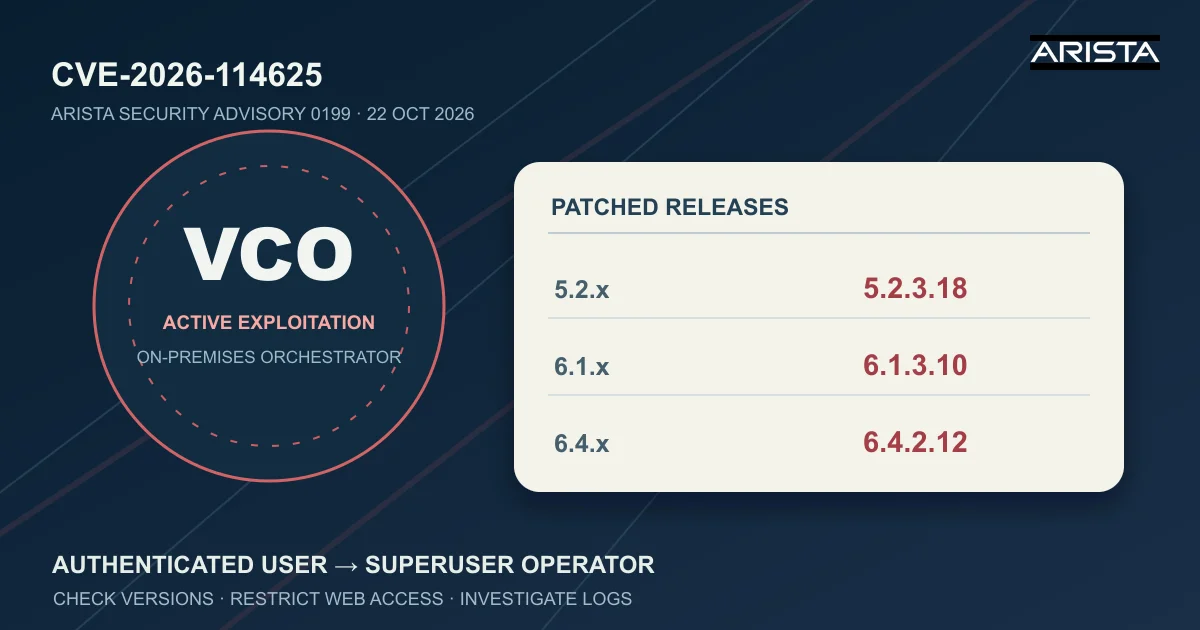
Arista เตือน VeloCloud Orchestrator ถูกโจมตีจริงผ่าน CVE-2026-114625: ผู้ใช้ที่ล็อกอินอาจได้สิทธิ์ superuser
Arista Networks เผยแพร่ Security Advisory 0199 วันที่ 22 ตุลาคม 2026 สำหรับช่องโหว่ CVE-2026-114625 ใน VeloCloud Orchestrator (VCO) และระบุชัดว่าพบการใช้ช่องโหว่นี้โจมตีจริง ระเบียน CVE เผยแพร่ครั้งแรกวันที่ 22 ตุลาคม เวลา 20:47 UTC จึงเป็นข่าวใหม่ตามทั้งวันเปิดเผยต่อสาธารณะและวันเผยแพร่ระเบียน ผู้ดูแล VCO แบบติดตั้งเองควรตรวจเวอร์ชันและการเข้าถึงหน้าเว็บจัดการทันที เพราะผู้ผลิตให้คะแนน CVSS 3.1 9.9 และ CVSS 4.0 9.4
จุดสำคัญที่ต้องอ่านให้ตรงคือ ผู้โจมตีต้องมีบัญชีที่ยืนยันตัวตนแล้ว บน VCO ที่ได้รับผลกระทบ ประกาศไม่ได้บอกว่าใครก็ตามที่เห็นหน้า login จะยึดเครื่องได้โดยไม่ล็อกอิน แต่เมื่อมีสิทธิ์พื้นฐานแล้ว ช่องโหว่อาจเปิดทางให้เข้าถึงฟังก์ชันภายในที่ควรจำกัด และสวมบทเป็นบัญชี local “superuser operator” ได้ ผลกระทบจึงครอบคลุมข้อมูลและการตั้งค่าที่ orchestrator จัดการ รวมถึงตัว host เอง ตามคำอธิบายของผู้ผลิต
ระบบไหนเข้าข่าย
ประกาศของ Arista ระบุ VeloCloud Orchestrator On-Prem ในสามสายรุ่น: 5.2.x ที่ต่ำกว่า 5.2.3.18, 6.1.x ที่ต่ำกว่า 6.1.3.10, และ 6.4.x ที่ต่ำกว่า 6.4.2.12 รุ่นที่แก้คือ 5.2.3.18, 6.1.3.10 และ 6.4.2.12 หรือใหม่กว่าในแต่ละสาย รายการรุ่นนอกช่วงที่ประกาศระบุว่าได้รับผลกระทบไม่ควรถูกเหมารวมโดยไม่มีข้อมูล ผู้ผลิตยังเตือนว่ารุ่นที่พ้นช่วงสนับสนุนไม่ได้ถูกประเมินทั้งหมด จึงควรติดต่อ TAC เพื่อกำหนดทางอัปเกรดหากระบบอยู่บนรุ่นเก่า
Arista ระบุด้วยว่า VCO แบบ Hosted รวมถึง Dedicated เคยได้รับผลกระทบ แต่ได้รับแพตช์แล้ว ข้อความนี้ไม่เท่ากับว่าระบบ on-prem ได้อัปเดตให้อัตโนมัติ ผู้ดูแล on-prem ต้องยืนยันเวอร์ชันที่ติดตั้งจริงในแต่ละ instance รวมถึงเครื่องสำรองหรือระบบทดสอบที่อาจยังเปิดหน้าเว็บจัดการให้เข้าถึงจากเครือข่ายอื่น หากมีหลายคลัสเตอร์ ให้ตรวจทุก node และทบทวนช่องทางเข้าจัดการที่อนุญาตให้ผู้ใช้ทั่วไปล็อกอิน
ผลกระทบและสิ่งที่ทราบจากต้นทาง
ประกาศจัดช่องโหว่นี้ไว้ในกลุ่ม CWE-89 SQL injection และอธิบายว่าผู้ใช้ที่ล็อกอินสามารถได้สิทธิ์ operator และสวมบทเป็น local superuser operator ซึ่งเปิดทางให้เข้าถึงงานที่ควรใช้ภายในเท่านั้น ผู้ผลิตระบุว่าการใช้สำเร็จอาจกระทบความลับ ความถูกต้อง และความพร้อมใช้งานของ VCO กับข้อมูลที่ระบบจัดการ เราไม่ควรอนุมานเส้นทางโจมตีเพิ่มเติมจากคะแนนความรุนแรงเพียงอย่างเดียว เพราะประกาศสาธารณะไม่ได้ให้รายละเอียดขั้นตอนโจมตีเต็มรูปแบบ
Arista ใช้คำว่า known to be actively exploited ในประกาศ ผู้ดูแลจึงไม่ควรรอเพียงรอบแพตช์ตามปกติ ควรตรวจประวัติ login, การใช้สิทธิ์ operator, การเปลี่ยนค่าคอนฟิก และคำขอเข้า web interface ที่ผิดปกติ โดยให้ทีมตอบสนองเหตุการณ์รักษา log ก่อนทำความสะอาดเครื่องหากสงสัยถูกยึด การอัปเกรดปิดช่องโหว่สำหรับการโจมตีใหม่ แต่ไม่ได้พิสูจน์ว่าเครื่องที่เคยเปิดอยู่ไม่มีร่องรอยย้อนหลัง
สัญญาณที่ Arista แนะนำให้ตรวจ
ผู้ผลิตแนะนำให้ตรวจ VCO web access log โดยมองหาคำขอที่มีส่วนของ path คล้าย URL ผิดปกติ อักขระที่ถูก encode, การอ้างถึงบริการ local/internal หรืออัตราคำขอสูงผิดปกติ ข้อมูลลักษณะนี้เป็น จุดเริ่มสืบสวน ไม่ใช่หลักฐานเด็ดขาดของการบุกรุก เพราะคำขอปกติบางแบบอาจมีรูปแบบคล้ายกัน ในทางกลับกัน การไม่พบรูปแบบดังกล่าวก็ไม่ยืนยันว่าปลอดภัย
Arista ระบุ IP 74.82.197.86 และ 38.54.50.151 ว่าเคยถูกพบในการโจมตี พร้อมแนะนำให้บล็อกและค้นย้อนหลังใน log แต่ IP เป็นเพียงตัวบ่งชี้หนึ่งช่วงเวลา ผู้โจมตีอาจเปลี่ยนโครงสร้างพื้นฐานได้ ควรนำไปประกอบกับเวลา session, บัญชีผู้ใช้, การเปลี่ยนสิทธิ์ และทราฟฟิกขาออกของ VCO หากพบความผิดปกติ ให้เก็บ web access log, backend application log, system log, database log และเวลาของไฟล์ที่เกี่ยวข้องก่อนแก้ไขระบบ เมื่อทำได้โดยไม่กระทบการดำเนินงานมากเกินไป
ลำดับรับมือที่ทำได้ทันที
- ตรวจเวอร์ชัน VCO และชนิด deployment ของทุก instance ถ้าอยู่ในสามช่วงที่กระทบ ให้เตรียมอัปเกรดไปยังรุ่นแก้ของสายนั้นโดยเร็ว ตรวจคู่มือผู้ผลิตและสำรองคอนฟิกก่อนเปลี่ยนรุ่น
- จำกัดการเข้าถึง VCO web interface ให้เหลือเครือข่ายบริหารที่ไว้วางใจ ระหว่างรอแพตช์ให้ตรวจบัญชีที่ล็อกอินได้ โดยเฉพาะบัญชีพื้นฐานที่ไม่จำเป็นต้องเข้าถึงระบบจัดการ
- ตรวจ log และพฤติกรรมตามคำแนะนำของ Arista รวมทั้งการเชื่อมต่อขาออกที่ไม่คาดคิด, daemon หรือ webshell แปลกปลอม และการเปลี่ยนค่าโดยผู้ดูแลที่ไม่มีคำสั่งงานรองรับ
- เมื่ออัปเกรดแล้ว ยืนยันเวอร์ชันจากตัวระบบที่รันจริง ทดสอบการจัดการ SD-WAN ที่จำเป็น และตรวจว่ากฎเครือข่ายชั่วคราวยังเหมาะสมหรือไม่ หากสงสัยมีการบุกรุก ให้เปิดกระบวนการ incident response และประสาน Arista TAC แทนการถือว่าการแพตช์อย่างเดียวจบเหตุการณ์
ลำดับวันที่: ประกาศฉบับแรกและการเปิดเผยต่อสาธารณะของ Arista ลงวันที่ 22 ตุลาคม 2026; ระเบียน CVE เผยแพร่ครั้งแรกวันเดียวกันเวลา 20:47 UTC; ประกาศยืนยันว่ารุ่นแก้ทั้งสามสายพร้อมใช้ ณ วันที่ประกาศ แต่ ไม่ได้ระบุวันออก build แยกสำหรับแต่ละรุ่น จึงไม่ควรแต่งวันออกแพตช์เฉพาะรุ่นขึ้นเอง ให้ใช้สถานะรุ่นแก้ตามประกาศผู้ผลิตและตรวจข้อมูลในพอร์ทัลซอฟต์แวร์ขององค์กรก่อนดำเนินการ
แหล่งต้นทาง: Arista Security Advisory 0199 และ ระเบียน CVE-2026-114625