Syncplify Server! 8.8.0 แก้ 2 CVE ข้ามสิทธิ์ไฟล์ผ่าน SFTP
Syncplify Server! 8.8.0 แก้ CVE-2026-112343 และ CVE-2026-112344 ที่อาจข้ามกฎสิทธิ์ตาม path และ home folder ผ่านลิงก์ ตรวจผลกระทบและวิธีอัปเดต
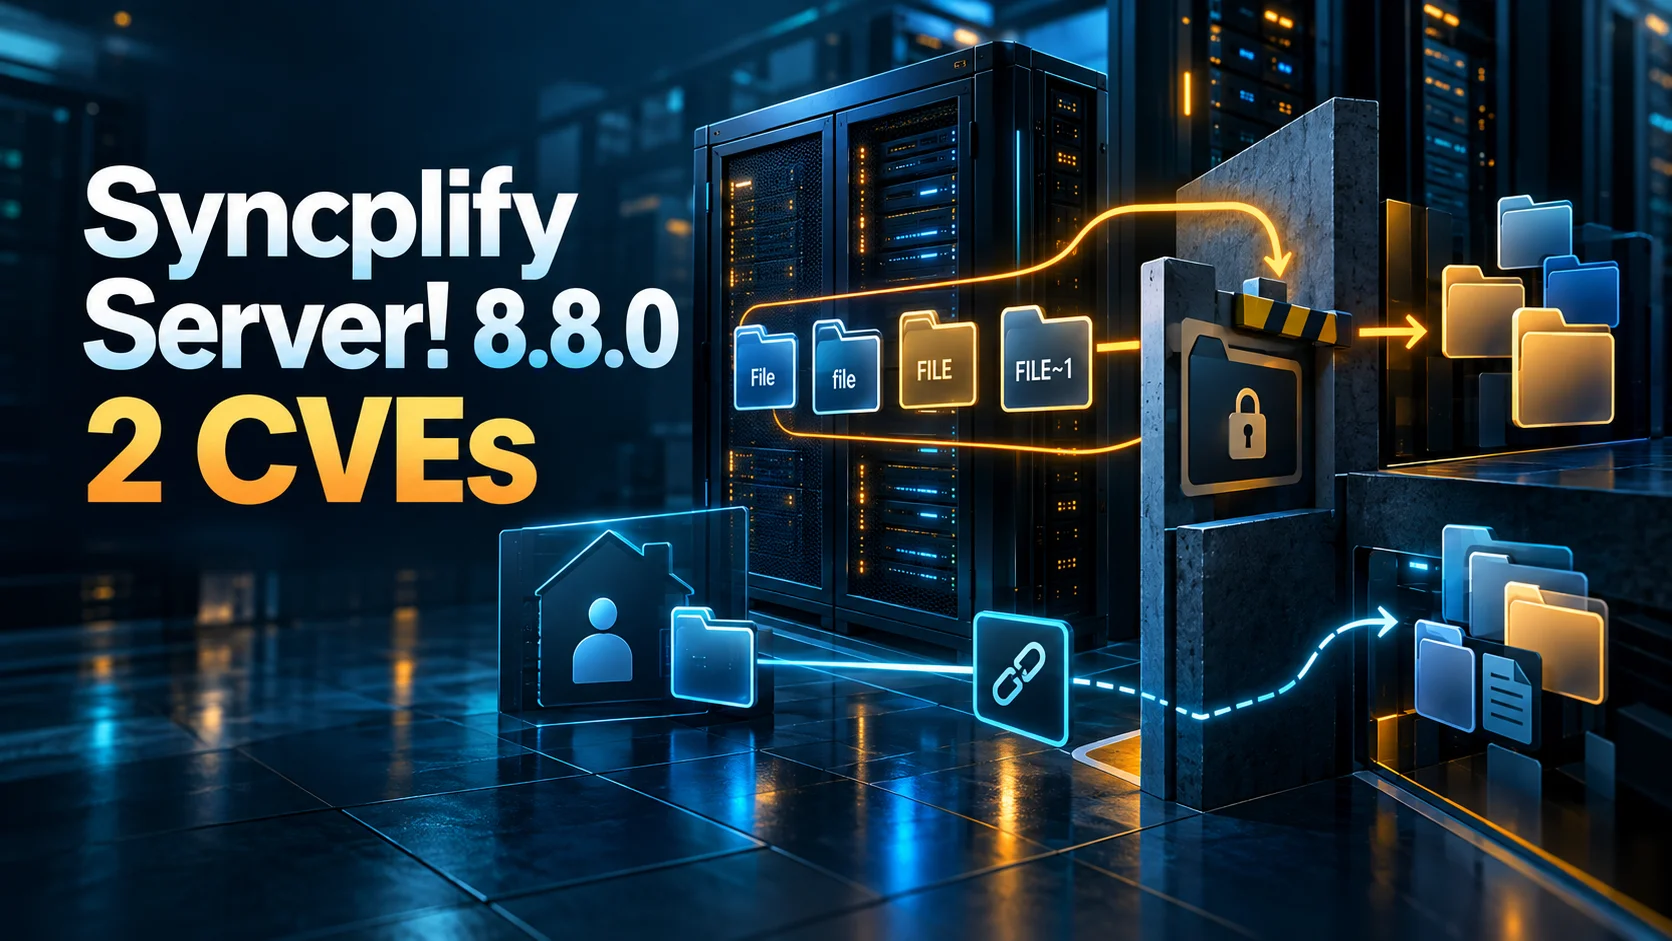
Syncplify Server! 8.8.0 แก้สองช่องโหว่ข้ามสิทธิ์เข้าถึงไฟล์ผ่าน SFTP
Syncplify ออก Server! 8.8.0 เพื่อแก้ช่องโหว่สองรายการในระบบกำหนดสิทธิ์และขอบเขตโฟลเดอร์ของบริการรับส่งไฟล์ ผู้ดูแลระบบที่ให้ผู้ใช้ภายนอกเชื่อมต่อผ่าน SFTP ควรตรวจเวอร์ชันที่รันจริงและนโยบายการเข้าถึงไฟล์ โดยเฉพาะการตั้งค่า permission override ตาม path และการอนุญาตให้มี symbolic link หรือ directory junction ภายในพื้นที่ของผู้ใช้ ทั้งสองรายการต้องมีเงื่อนไขเฉพาะในการใช้ประโยชน์ จึงไม่ควรตีความว่าเป็นการเข้าถึงไฟล์ทั้งหมดโดยผู้โจมตีที่ยังไม่ลงชื่อเข้าใช้
ลำดับเวลาที่ตรวจจากต้นทาง: ประกาศรีลีสของ Syncplify เผยแพร่วันที่ 25 ตุลาคม 2026 เวลา 23:12:15 UTC และระบุชื่อ CVE-2026-112343 กับ CVE-2026-112344 พร้อมการแก้ไขในรุ่น 8.8.0 นี่เป็นหลักฐานการเปิดเผยต่อสาธารณะจากผู้ผลิตที่ตรวจเวลาได้ ระเบียน CVE ระบุวันเปิดเผยเป็น 25 ตุลาคม 2026 เช่นกัน ส่วนระเบียน CVE-2026-112343 เผยแพร่ครั้งแรก 26 ตุลาคม 2026 เวลา 15:54:12 UTC และ CVE-2026-112344 เผยแพร่ครั้งแรก 26 ตุลาคม 2026 เวลา 15:56:29 UTC วันที่แพตช์ที่ผู้ผลิตยืนยันผ่านประกาศรีลีสคือ 25 ตุลาคม 2026 แม้เลข CVE จะเผยแพร่ในวันถัดมา
CVE-2026-112343: อ้อมกฎสิทธิ์ตามเส้นทางด้วยชื่อ path อีกแบบ
ช่องโหว่นี้กระทบ Syncplify Server! ทุกเวอร์ชันก่อน 8.8.0 ตามระเบียน CVE ผู้โจมตีต้องเป็นผู้ใช้ SFTP ที่ลงชื่อเข้าใช้แล้ว และระบบต้องมีการตั้งค่ากฎสิทธิ์แบบ override ตาม path ที่ตั้งใจห้ามเข้าถึงโฟลเดอร์หรือไฟล์บางส่วน ปัญหาเกิดจากการจับคู่ path ของกฎกับการตีความชื่อไฟล์บนระบบไฟล์ที่ไม่แยกตัวพิมพ์เล็กใหญ่ หรือรองรับชื่อสั้นแบบ 8.3 ผู้ใช้สามารถเรียกไดเรกทอรีที่ถูกป้องกันด้วยรูปแบบตัวอักษรใหญ่เล็กอีกแบบหนึ่ง หรือชื่อสั้นของมัน ทำให้การบังคับใช้กฎ override ไม่ตรงกับปลายทางจริง
ผลที่ระเบียน CVE ระบุคือผู้ใช้ที่ควรถูกปฏิเสธอาจ อัปโหลดหรือดาวน์โหลดไฟล์ ในตำแหน่งที่นโยบายกำหนดห้ามไว้ ความรุนแรงในระบบจริงขึ้นกับว่ามีข้อมูลชนิดใดอยู่ใต้ path ที่ตั้งกฎและบัญชี SFTP นั้นเข้าถึงบริการได้อย่างไร นี่เป็นการข้ามกฎที่กำหนดบนเส้นทาง ไม่ได้แปลว่าผู้ใช้ที่ไม่มีบัญชี SFTP จะเชื่อมต่อเข้ามาได้ หรือทุกไฟล์ในเซิร์ฟเวอร์จะถูกเปิดเผยโดยอัตโนมัติ ผู้ดูแลควรตรวจทั้งกฎสิทธิ์และชื่อที่ระบบไฟล์ใช้จริง รวมถึงทดสอบรูปแบบตัวพิมพ์และชื่อ 8.3 ในระบบ Windows ที่ใช้งาน
CVE-2026-112344: ตาม symbolic link ออกนอก home folder
รายการนี้กระทบ Syncplify Server! ทุกเวอร์ชันก่อน 8.8.0 เช่นกัน ขอบเขตที่ตั้งใจไว้คือ virtual filesystem หรือ home folder ของผู้ใช้ แต่การตรวจ confinement เดิมพิจารณา path ที่ผู้ใช้ร้องขอ โดยไม่ได้ตรวจตำแหน่งจริงบนดิสก์หลังตามลิงก์ หากมี symbolic link ใน home folder ที่ชี้ออกไปยังไฟล์หรือโฟลเดอร์ภายนอก การเข้าถึงผ่านลิงก์นั้นอาจข้ามขอบเขตที่ตั้งไว้ บน Windows ระเบียน CVE ระบุว่า directory junction ที่ชี้ออกนอกพื้นที่ก็เป็นรูปแบบที่เกี่ยวข้อง
เงื่อนไขสำคัญคือผู้โจมตีต้องมี symbolic link หรือ junction ที่วางอยู่ภายใน home folder แล้ว และต้องเข้าถึงเส้นทางนั้นได้ ผลที่เป็นไปได้คืออ่านหรือเข้าถึงไฟล์นอกพื้นที่ที่ควรจำกัด ซึ่งอาจรวมข้อมูลของผู้ใช้รายอื่นหรือข้อมูลระบบตามสิทธิ์ที่กระบวนการเซิร์ฟเวอร์มีอยู่ การประเมินความเสี่ยงจึงต้องดูว่าระบบอนุญาตให้สร้างหรือคงไว้ซึ่งลิงก์ประเภทนี้หรือไม่ และกระบวนการบริการมีสิทธิ์อ่านไฟล์ภายนอกมากเพียงใด อย่าสับสนกับการ traversal ด้วย ../ เพียงอย่างเดียว เพราะสาระของช่องโหว่นี้คือ ปลายทางจริงของลิงก์ ต่างจาก path ที่ตรวจ
แนวทางรับมือ
ให้อัปเดต Syncplify Server! เป็น 8.8.0 หรือใหม่กว่า ซึ่งเป็นเวอร์ชันแก้ไขที่ผู้ผลิตประกาศ สำหรับการติดตั้งตั้งแต่ 8.2.0 ผู้ผลิตระบุว่าสามารถใช้ระบบ self-update จากหน้า SuperAdmin ได้ ส่วนการติดตั้งอื่นให้ใช้ชุดติดตั้งล่าสุดจากเว็บไซต์ผู้ผลิต หลังอัปเดตควรตรวจเวอร์ชันของทุกโหนดในคลัสเตอร์ ไม่ใช่ดูเฉพาะโหนดที่รับคำขอแรก และทดสอบว่าการปฏิเสธตาม permission override ยังทำงานกับชื่อ path ที่สะกดต่างกันและชื่อสั้นแบบ 8.3
ระหว่างรออัปเดต ให้จำกัดบัญชี SFTP ที่เข้าถึงไฟล์สำคัญ ทบทวนกฎ override บนโฟลเดอร์ที่มีข้อมูลอ่อนไหว และตรวจหาลิงก์หรือ junction ภายใน home folder ที่ชี้ไปนอกขอบเขตที่กำหนด ลดสิทธิ์ของบัญชีระบบที่รันบริการให้เท่าที่ต้องใช้ และติดตาม log การอัปโหลดหรือดาวน์โหลดในพื้นที่ที่เดิมควรถูกปฏิเสธ มาตรการเหล่านี้ช่วยลดโอกาสและขอบเขตความเสียหาย แต่การแก้ไขที่ผู้ผลิตระบุคือการอัปเดตเป็นรุ่น 8.8.0
แหล่งต้นทาง: ประกาศ Syncplify Server! 8.8.0, ระเบียน CVE-2026-112343, ระเบียน CVE-2026-112344