NetworkPolicy จำกัดการสื่อสารระหว่าง Pod อย่างไร
NetworkPolicy ใช้ประกาศกฎรับเข้าและส่งออกสำหรับ Pod ที่เลือกในคลัสเตอร์ อธิบายหลักการใช้งาน กรณีที่เหมาะ และข้อควรระวังจากเอกสารทางการ
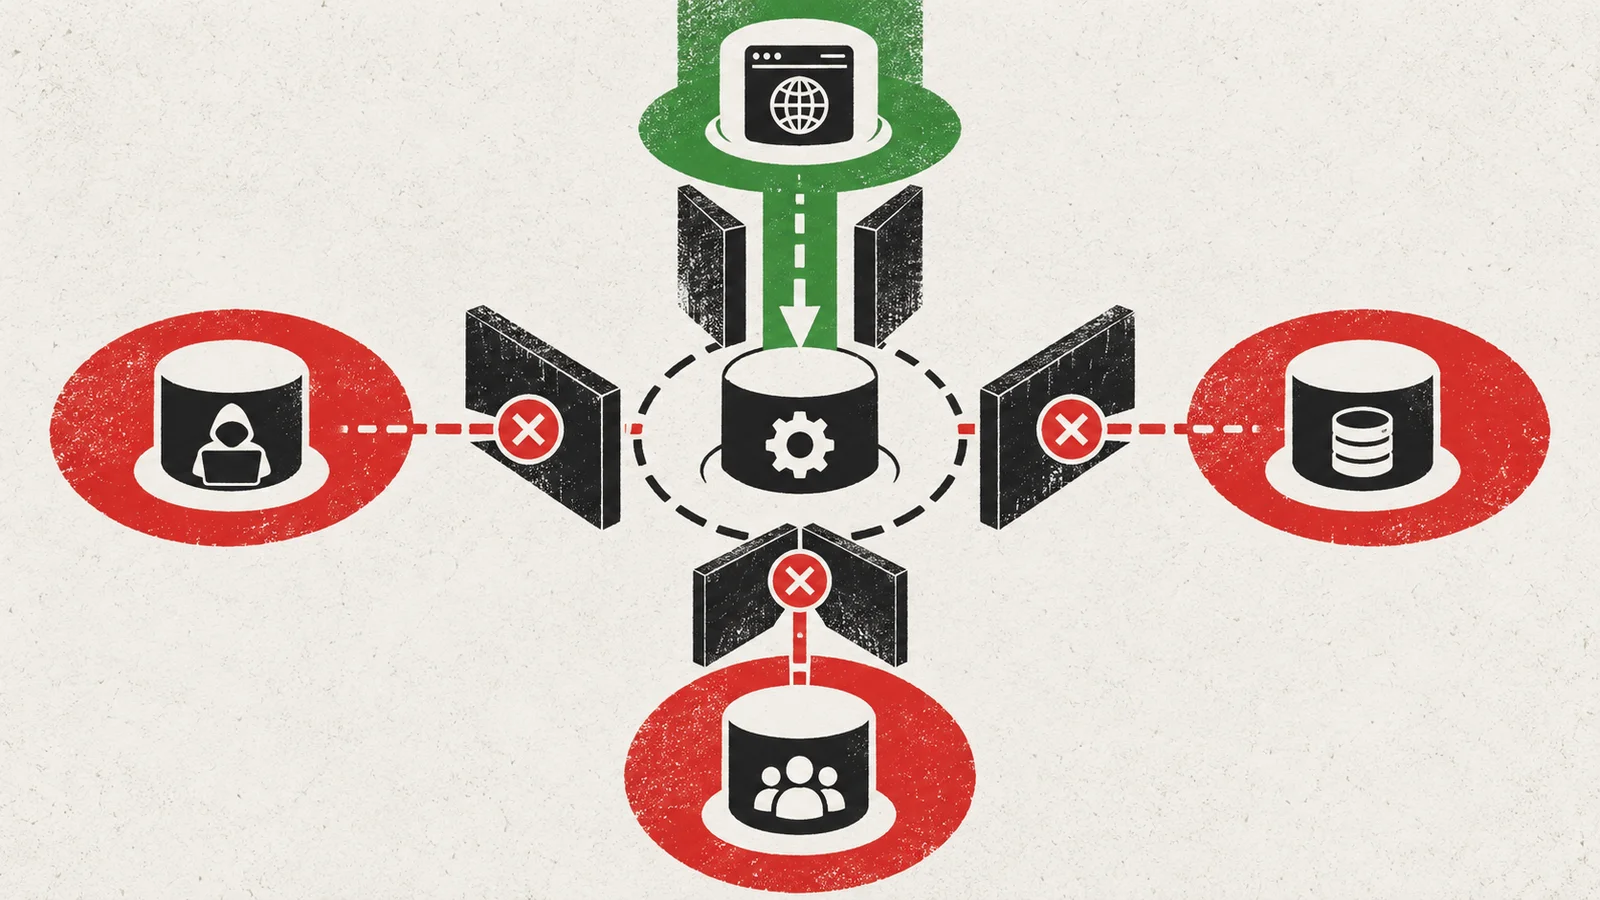
NetworkPolicy ใช้ประกาศกฎรับเข้าและส่งออกสำหรับ Pod ที่เลือกในคลัสเตอร์ เหมาะกับการแยกเว็บ แอป และฐานข้อมูลออกเป็นโซน รวมถึงลดขอบเขตเมื่อบริการหนึ่งถูกเจาะ บทความนี้สรุปแนวคิดจากเอกสารทางการของ Kubernetes และจุดที่ควรตรวจเมื่อนำไปใช้จริง
ภาพรวม
Kubernetes ใช้ตัวควบคุมปรับสถานะคลัสเตอร์ให้ตรงกับค่าที่ประกาศไว้ การเข้าใจ resource และความสัมพันธ์ระหว่าง Pod, Service กับ Node ช่วยให้ออกแบบระบบที่ฟื้นตัวได้
หัวข้อนี้ตอบโจทย์เฉพาะเรื่อง: NetworkPolicy ใช้ประกาศกฎรับเข้าและส่งออกสำหรับ Pod ที่เลือกในคลัสเตอร์ จึงควรเริ่มจากปัญหาที่ต้องแก้และผลลัพธ์ที่คาดหวัง ไม่ใช่เพียงเปิดฟีเจอร์เพราะมีอยู่ในเครื่องมือ
หลักการทำงาน
เมื่อมี policy เลือก Pod แล้ว ทราฟฟิกที่ไม่ได้รับอนุญาตตามกฎจะถูกจำกัดโดยปลั๊กอินเครือข่ายที่รองรับ
ให้ตรวจทั้งสถานะที่เครื่องมือรายงานและผลลัพธ์ปลายทางที่ผู้ใช้หรือระบบอื่นได้รับ หากสองส่วนไม่ตรงกัน ควรกลับไปตรวจค่าตั้งต้นและขอบเขตที่ฟีเจอร์นี้รับผิดชอบก่อนเปลี่ยนค่าเพิ่มเติม
เหมาะกับงานแบบไหน
เหมาะกับการแยกเว็บ แอป และฐานข้อมูลออกเป็นโซน รวมถึงลดขอบเขตเมื่อบริการหนึ่งถูกเจาะ
ก่อนทดลอง ให้ระบุสิ่งที่จะใช้วัดผล เช่น เวลาตอบสนอง ความพร้อมใช้งาน ความถูกต้องของข้อมูล หรือภาระการดูแล แล้วเทียบกับสภาพเดิม วิธีนี้ช่วยให้รู้ว่าฟีเจอร์แก้ปัญหาจริงหรือย้ายภาระไปอีกจุดหนึ่ง
ขั้นตอนนำไปใช้
- ตรวจ resource และ namespace ที่จะเปลี่ยน พร้อมดู workload ที่พึ่งพากัน
- ทดลอง manifest แล้วดู event, rollout และสถานะ Pod
- กำหนดวิธีย้อน manifest และตรวจข้อมูลที่ต้องคงอยู่
เริ่มจากขอบเขตเล็กและเก็บผลทดสอบไว้กับการเปลี่ยนแปลง หากจะใช้ใน production ให้กำหนดผู้ติดตามผลและเงื่อนไขที่จะหยุดการขยายการใช้งาน
ข้อควรระวัง
ตรวจว่า CNI รองรับ NetworkPolicy และทดสอบ DNS กับเส้นทางระบบก่อนใช้กฎปิดกั้น
แปลงข้อควรระวังนี้เป็นรายการตรวจในการทบทวนงาน เพราะปัญหาจากค่าตั้งต้นอาจไม่แสดงทันทีในสภาพแวดล้อมทดสอบ
สรุป
NetworkPolicy ใช้ประกาศกฎรับเข้าและส่งออกสำหรับ Pod ที่เลือกในคลัสเตอร์ เหมาะกับการแยกเว็บ แอป และฐานข้อมูลออกเป็นโซน รวมถึงลดขอบเขตเมื่อบริการหนึ่งถูกเจาะ ก่อนนำไปใช้กับงานหลัก ควรตรวจผลตามขั้นตอนข้างต้นและทบทวนข้อจำกัดของระบบที่มีอยู่
อ่านเพิ่มเติม: เอกสารทางการของ Kubernetes