Google Cloud DNS เปิด Outbound Endpoints ส่ง Query ไป Resolver ภายในผ่าน Private IP
Cloud DNS Outbound Endpoints ในสถานะ Preview ช่วยเชื่อม DNS ของ VPC กับ resolver ภายนอกและ on-premises ผ่าน private IP
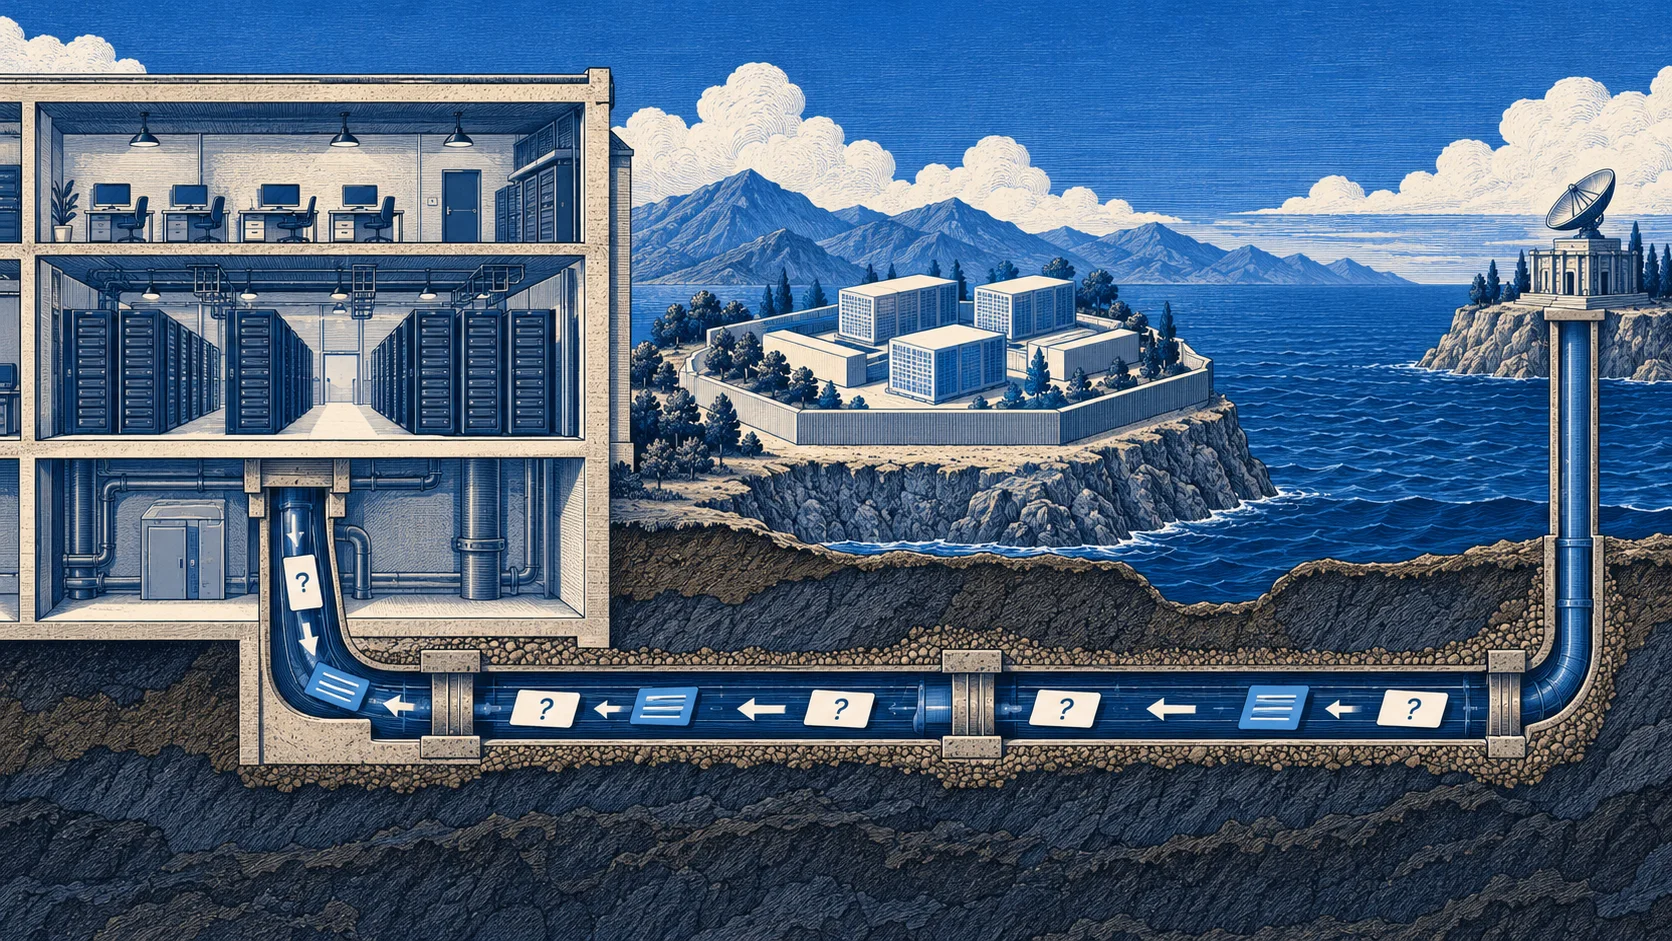
Google Cloud แจ้งใน release notes วันที่ 12 ตุลาคม 2026 ว่า Cloud DNS Outbound Endpoints เปิดให้ทดลองใช้แบบ Preview ความสามารถนี้ให้ VPC ส่งต่อคำถาม DNS ไปยัง resolver ภายนอกหรือระบบ on-premises ผ่าน private IP โดยนำ endpoint ไปผูกกับ forwarding zone หรือ server policy ข่าวนี้เกี่ยวกับระบบ hybrid โดยตรง เพราะการค้นชื่อภายในองค์กรเป็นส่วนเล็กที่มักทำให้แอปบนคลาวด์ติดต่อฐานข้อมูลและบริการเดิมไม่ได้แม้เครือข่ายหลักเชื่อมถึงกันแล้ว
ปัญหาของ DNS ในระบบ hybrid
องค์กรจำนวนมากมีชื่อบริการภายในที่ไม่เผยแพร่บน public DNS เช่นฐานข้อมูลในดาต้าเซ็นเตอร์หรือโดเมนสำหรับระบบสำนักงาน เมื่อ workload ใน Google Cloud VPC ต้องเรียกชื่อเหล่านี้ การส่ง query ไปยัง resolver ที่องค์กรดูแลต้องผ่านเส้นทางที่เชื่อถือได้ หากตั้งการส่งต่อผิด แอปอาจ resolve ไม่ได้ ชี้ไป IP ที่ไม่ตรง environment หรือทำให้ข้อมูลชื่อภายในรั่วไปยัง public resolver การมี Outbound Endpoint ที่ใช้ private IP ช่วยให้กำหนดเส้นทางออกไป resolver ปลายทางได้ชัดขึ้น
การผูก endpoint กับ forwarding zone เหมาะเมื่ออยากส่งต่อเฉพาะ namespace เช่น corp.example ไป resolver องค์กร ส่วน server policy อาจใช้ในระดับนโยบายที่กว้างขึ้น การเลือกจุดผูกควรตามโครงสร้าง namespace จริง ไม่ควรตั้ง wildcard กว้างโดยไม่สำรวจ เพราะอาจทำให้ query ของบริการคลาวด์อื่นถูกส่งไป on-prem โดยไม่จำเป็น ทั้งยังเพิ่ม latency และผูกความพร้อมใช้งานของแอปกับระบบ DNS ภายนอก
สิ่งที่ต้องตรวจระหว่างทดลอง
เริ่มจากแผนผัง DNS: resolver ใดตอบ zone ไหน, เส้นทาง VPN หรือ Interconnect ไปถึง private IP หรือไม่, firewall อนุญาต UDP/TCP 53 ตามการใช้งานหรือไม่ และ resolver ปลายทางยอมรับ query จากเครือข่ายที่เกี่ยวข้องหรือไม่ จากนั้นทดลอง record หลายชนิด ไม่ใช่เพียง A record ตรวจ NXDOMAIN, CNAME, TTL และกรณี resolver ปลายทางล่ม เพราะแอปอาจมี cache ที่ปิดบังข้อผิดพลาดช่วงแรก
ทีมปฏิบัติการควรวัด latency ของการ resolve จาก workload จริง เปรียบเทียบกับก่อนเปลี่ยน และสังเกตอัตรา timeout เมื่อเครือข่ายไป on-prem มีปัญหา การตอบชื่อสำเร็จในเครื่องผู้ดูแลไม่ได้ยืนยันว่า Pod หรือ VM ทุกกลุ่มใช้ resolver policy เดียวกัน ควรทดสอบจากแต่ละ VPC หรือ subnet ที่ได้รับผล และยืนยันว่า production กับ staging ไม่สลับกัน
ความปลอดภัยและขอบเขต Preview
การส่ง DNS ผ่าน private IP ลดการพึ่งเส้นทาง public สำหรับ query ภายใน แต่ไม่ได้แปลว่าเนื้อหา DNS ถูกเข้ารหัสแบบ end-to-end โดยอัตโนมัติ หรือว่า resolver ปลายทางปลอดภัยจากการแก้ record ทีมต้องดูการควบคุมสิทธิ์ของผู้แก้ zone, การบันทึก query ที่เหมาะกับนโยบายข้อมูล และการป้องกันการส่งต่อวนลูประหว่าง Cloud DNS กับ resolver เดิม หากทั้งสองฝั่ง forward ชื่อเดียวกันกลับไปมา query จะหมดเวลาและสร้างภาระระบบ
เพราะสถานะยังเป็น Preview ควรตรวจข้อจำกัดของผลิตภัณฑ์ ราคา โควตา และ region ที่ใช้ได้จากเอกสารก่อนนำระบบสำคัญไปพึ่งพา ทดลอง zone ที่ไม่กระทบแอปหลักก่อน แล้วกำหนด rollback เป็นการคืนค่า policy หรือ forwarding zone เดิมพร้อมทดสอบชื่อสำคัญอีกครั้ง การเปลี่ยน DNS ดูเหมือนเล็ก แต่ส่งผลต่อหลายบริการพร้อมกัน จึงควรมีเจ้าของการเปลี่ยนและรายการชื่อทดสอบที่ชัดเจน
อ่าน release notes ต้นทางวันที่ 12 ตุลาคม 2026: Google Cloud DNS release notes