Oracle Database@Google Cloud เปิด Database Connections GA สั่ง SQL ผ่าน API ได้
Google Cloud เปิด Database Connections สำหรับ Oracle แบบ GA พร้อม SQL API, Secret Manager, IAM แยกหน้าที่ และข้อควรระวังสำหรับ agent
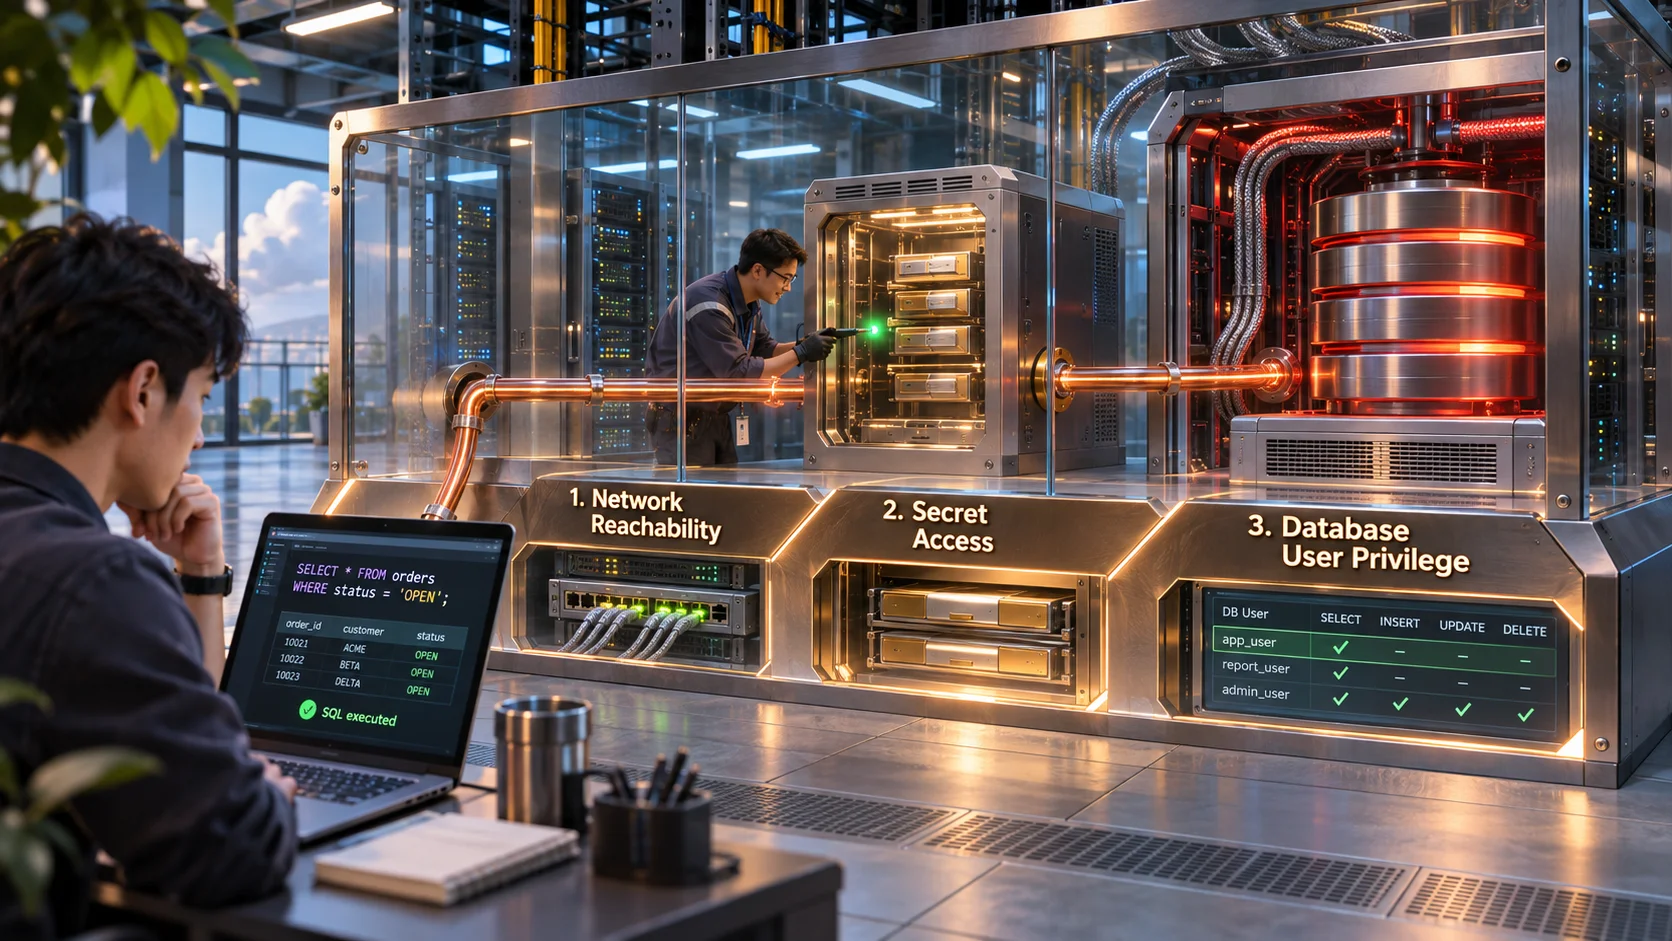
Google Cloud ระบุใน release notes วันที่ 3 พฤศจิกายน 2026 ว่า Oracle Database@Google Cloud เปิด Database Connections แบบพร้อมใช้งานทั่วไป (GA) เพื่อให้แอป สคริปต์อัตโนมัติ และ agent เชื่อมฐานข้อมูล Oracle บน ODB Network แล้วสั่ง SQL ได้ผ่านทรัพยากร connection ที่นำกลับมาใช้ซ้ำ จุดสำคัญสำหรับผู้ดูแลคือ connection นี้ผูกกับผู้ใช้ฐานข้อมูลจริงและ secret ใน Secret Manager ดังนั้นขอบเขตสิทธิ์ของทั้ง Google Cloud IAM และบัญชี Oracle ต้องออกแบบร่วมกัน
Database Connection ทำงานตรงไหน
Database Connection เป็นตัวชี้ที่ปลอดภัยไปยัง Oracle database และ database user หนึ่งชุด บริการใช้ ODB Network เพื่อเข้าถึงฐานข้อมูลที่เชื่อมต่อได้ เช่น Autonomous AI Database, ฐานข้อมูลบน Exadata VM Cluster และ DB system ต่าง ๆ เมื่อสร้าง connection แล้ว แอปสามารถเรียก executeSql ผ่าน API หรือ gcloud แทนการเก็บ connection string และรหัสผ่านไว้ในโค้ดของแต่ละงาน เอกสารยังระบุว่าใช้กับ remote MCP server ได้ ซึ่งทำให้การกำหนดสิทธิ์ของ agent สำคัญเป็นพิเศษ
ก่อนสร้างต้องเปิด service connectivity บน ODB Network และสร้าง secret สำหรับรหัสผ่าน ในกรณี mTLS ต้องมี wallet secret เพิ่มด้วย ตัว service agent ของ Oracle Database@Google Cloud ต้องได้ roles/secretmanager.secretAccessor บน secret ที่เกี่ยวข้อง เอกสารเตือนกรณี Shared VPC ว่า project ของ ODB Network และ project ของ Database Connection อาจต่างกัน บางขั้นตอนตรวจสิทธิ์ด้วย service agent ของ network project ขณะที่การอัปเดตตรวจด้วย service agent ของ connection project จึงอาจต้องให้สิทธิ์ทั้งสองตัว ไม่เช่นนั้นสร้างได้แต่แก้ไขภายหลังไม่ผ่าน
การสร้าง connection จะลองเชื่อมฐานข้อมูลทันที ไม่ใช่เพียงบันทึกค่าคอนฟิก หากรหัสผ่านผิด host เข้าไม่ถึง secret อ่านไม่ได้ หรือ TLS มีปัญหา คำสั่ง create อาจล้มเหลวตั้งแต่ต้น วิธีตรวจจึงควรเริ่มที่ network path, secret access, connection string และบัญชี Oracle ที่ใช้ ไม่ควรแก้ด้วยการเปิดสิทธิ์กว้าง ๆ แบบไม่จำเป็น
แยกคนจัดการ Connection กับคนสั่ง SQL
IAM มี permission สำหรับ list, get, create, update, delete, test และ oracledatabase.databaseConnections.executeSql โดย permission หลังสุดเป็น data-access ที่อ่านหรือแก้ข้อมูลได้ตามสิทธิ์ของ database user ที่กำหนดไว้ เอกสารยกตัวอย่าง custom role แบบ SQL runner ซึ่งมี get, list และ executeSql ส่วน connection manager จัดการตัว connection และ ODB Network ได้ การแยกหน้าที่นี้เหมาะกับระบบ production มากกว่าการแจก roles/oracledatabase.admin ซึ่งมีสิทธิ์ครบทุกอย่างให้ทุกบริการ
การให้ IAM เฉพาะ executeSql ยังไม่พอหากบัญชี Oracle ใน connection เป็น DBA เพราะผู้เรียกอาจรัน DML หรือ DDL ตามสิทธิ์ของบัญชีนั้นได้จริง Google ยืนยันว่า API รองรับคำสั่งอ่านข้อมูล รวมถึงคำสั่งแก้ข้อมูลและ schema และแต่ละ call ใช้ autocommit จึงไม่มี transaction ข้ามหลาย call ถ้าระบบงานต้องการยืนยันหลายขั้นแบบ atomic ควรวางตรรกะธุรกรรมในชั้นฐานข้อมูลหรือแอปที่รองรับรูปแบบนั้น ไม่ควรสมมติว่าการเรียก API ต่อเนื่องหลายครั้งสามารถ rollback ร่วมกันได้
สำหรับ agent ที่อาจรับข้อความจากผู้ใช้หรือเอกสารภายนอก ให้สร้าง connection ที่ใช้ Oracle user แบบ read-only หากหน้าที่มีเพียงตอบคำถามข้อมูล เพราะ prompt injection อาจชักนำให้เรียกเครื่องมือสั่ง SQL ที่แก้หรือลบข้อมูลได้ เอกสารระบุ database_connection_executesql ว่าเป็นการกระทำเชิงทำลายได้ การยืนยันจากมนุษย์ก่อนคำสั่งที่เปลี่ยนข้อมูลและการตรวจ query ที่อนุญาตเป็นชั้นป้องกันเสริม แต่หลักแรกยังเป็นสิทธิ์ฐานข้อมูลขั้นต่ำ
ข้อจำกัดเมื่อใช้งานจริง
การเรียก executeSql ส่ง SQL statement พร้อม params สำหรับ bind variable Google แนะนำใช้ bind variable แทนการต่อ string เพื่อป้องกัน SQL injection ตัวอย่าง endpoint คือ POST .../databaseConnections/{CONNECTION_ID}:executeSql และมีคำสั่ง gcloud oracle-database database-connections execute-sql สำหรับงานปฏิบัติการ ควรตรวจผลลัพธ์ทั้ง HTTP status และ metadata.status เพราะ Oracle error เช่นตารางไม่พบอาจตอบ HTTP 200 แต่ระบุ metadata.status เป็น ERROR พร้อมข้อความ ORA ส่วนความผิดพลาดด้าน auth, network หรือ timeout ระดับ API จะเป็น HTTP 4xx/5xx
ผลลัพธ์ขนาดใหญ่ถูกตัดที่ 10 MB และส่ง PARTIAL จึงควรจำกัดแถวด้วยเงื่อนไขหรือ pagination ระดับแอปแทนการดึงข้อมูลทั้งตาราง Statement timeout ปัจจุบัน 30 วินาที และ API deadline 60 วินาที งานที่ใช้เวลานานควรย้ายไปกระบวนการฐานข้อมูลหรือ pipeline ที่เหมาะกว่า และติดตามอัตรา timeout หลังเริ่มใช้จริง
ทีมที่กำลังนำฟีเจอร์นี้ไปใช้ควรเริ่มจากฐานข้อมูลทดสอบ สร้าง user สิทธิ์จำกัดกับ secret แยก ตรวจการสร้างและ test connection แล้วลอง SELECT แบบ bind variable ก่อนต่อเข้าระบบงาน หลังจากนั้นทดสอบกรณี secret ถูกหมุนเวียน, network ใช้ไม่ได้, ORA error และผลลัพธ์เกิน 10 MB เพื่อให้ระบบแยกข้อผิดพลาดได้ถูกต้อง การเปิด GA หมายถึงฟีเจอร์พร้อมใช้งานทั่วไป ไม่ได้ยกเลิกหน้าที่ของผู้ดูแลในการกำหนดสิทธิ์และตรวจ query
แหล่งต้นทาง: Google Cloud release notes วันที่ 3 พฤศจิกายน 2026, เอกสารสร้าง Database Connections และ เอกสาร execute SQL