Cloudflare ได้ ISMS เกาหลีใต้: บทเรียนออกแบบ Consent และ Social Sign-up ตามพื้นที่
Cloudflare ประกาศวันที่ 22 ตุลาคม 2026 ว่าได้รับการรับรอง Information Security Management System หรือ ISMS ของเกาหลีใต้ ภายใต้กรอบ ISMS-P โดยเล่าว่าผ่านการตรวจ 80 controls ข่าวนี้มีประเด็นเชิงผลิตภัณฑ์ที่น่าสนใจนอกเหนือจากใบรับรอง: การปรับ
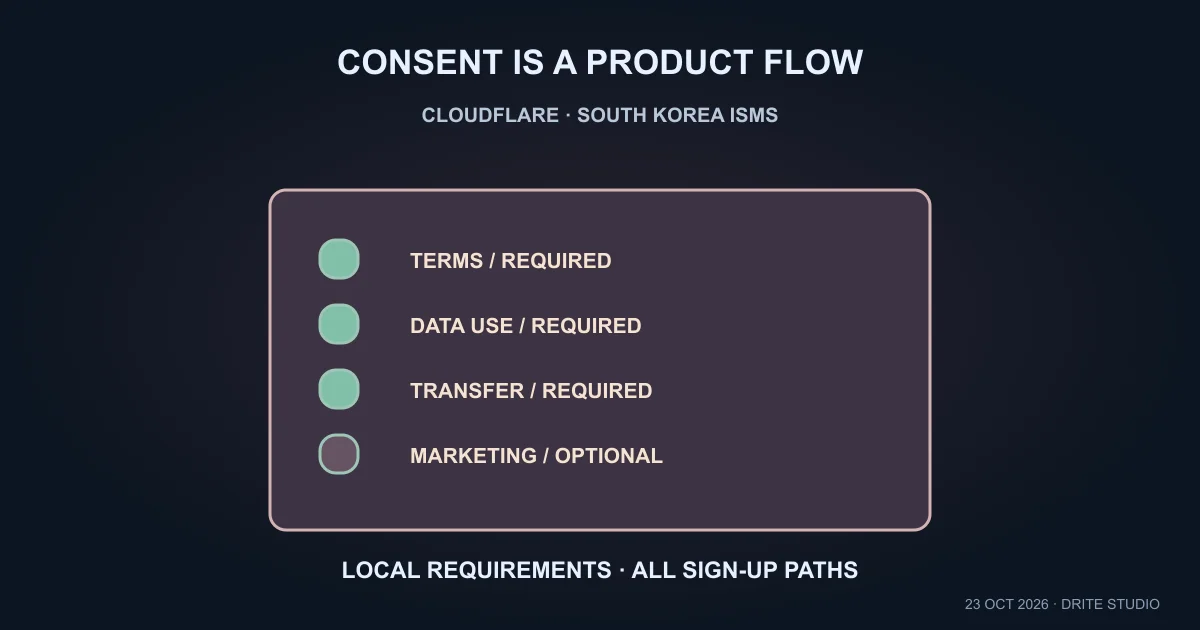
Cloudflare ประกาศวันที่ 22 ตุลาคม 2026 ว่าได้รับการรับรอง Information Security Management System หรือ ISMS ของเกาหลีใต้ ภายใต้กรอบ ISMS-P โดยเล่าว่าผ่านการตรวจ 80 controls ข่าวนี้มีประเด็นเชิงผลิตภัณฑ์ที่น่าสนใจนอกเหนือจากใบรับรอง: การปรับ consent และเส้นทางสร้างบัญชีให้สอดคล้องกับบริบทพื้นที่จริง
การยินยอมมีผลต่อเส้นทางสร้างบัญชี
ตัวอย่างที่ Cloudflare อธิบายคือหน้าสมัครสำหรับเกาหลีใต้แยกหัวข้อยินยอมที่จำเป็นและทางเลือกออกจากกัน และไม่เสนอ social sign-up ที่ข้ามแบบฟอร์มดังกล่าว การออกแบบนี้สะท้อนว่าการรองรับตลาดใหม่อาจต้องเปลี่ยน logic ของการสร้างบัญชี ไม่ใช่เพียงแปลหน้า privacy policy การรับรองเป็นของ Cloudflare ตามขอบเขตบริการที่ตรวจ ไม่ได้ทำให้ผู้ใช้บริการผ่านการรับรองตามไปด้วย
สำหรับทีมพัฒนา บทเรียนคือควรตรวจทุกเส้นทางที่ทำให้เกิดบัญชี ไม่ใช่ทดสอบเฉพาะแบบฟอร์มหลัก หากมี SSO, social login หรือการสร้างผู้ใช้ผ่านช่องทางอื่น ควรระบุว่าแต่ละเส้นทางเก็บข้อมูลและเงื่อนไขที่องค์กรต้องการอย่างไร ช่องทางที่สะดวกกว่าสามารถกลายเป็นทางข้ามเงื่อนไขสำคัญโดยไม่ตั้งใจได้
แยกสัญญาณตำแหน่งออกจากข้อมูลที่ผู้ใช้แจ้ง
Cloudflare อธิบายว่าข้อมูลประเทศจาก IP มีข้อจำกัด และไม่ควรเป็นสัญญาณเดียวของข้อกำหนดที่สำคัญ นี่เป็นประเด็นที่ทีมระบบควรนำไปทบทวนเมื่อใช้ geolocation กำหนดหน้าจอหรือ workflow ผู้ใช้ที่เดินทาง ใช้ VPN หรืออยู่หลังเครือข่ายองค์กรอาจมี IP ต่างจากประเทศที่พักอาศัย
ในทางปฏิบัติ ควรเก็บเหตุผลของการเลือกประสบการณ์ผู้ใช้และมีวิธีแก้ข้อมูลที่ผิดอย่างเหมาะสม ทดสอบกรณีเปลี่ยนประเทศ การกลับมาทำขั้นตอนต่อ และการสมัครจากอุปกรณ์หลายชนิด โดยไม่ตั้งสมมติฐานว่าผู้ใช้ทุกคนผ่านหน้าเดียวกัน การวาง state ของ consent ให้ชัดช่วยลดความคลุมเครือเมื่อต้องตรวจย้อนหลัง
ขอบเขตการรับรองต้องตรวจจากหลักฐาน
ประกาศแนะนำให้ตรวจทะเบียนของหน่วยงานและขอบเขตบริการเมื่อนำไปใช้ประเมินผู้ขาย ผู้ซื้อบริการจึงควรถามว่าระบบที่ตนใช้ส่งมอบผ่านส่วนใดของบริการที่รับรอง และมีเอกสารใดประกอบ ไม่สรุปจากการพบชื่อบริษัทบนใบรับรองอย่างเดียว ประเด็นนี้เป็นการตรวจขอบเขตทางเทคนิคและสัญญาที่ทีมจัดซื้อกับความปลอดภัยควรทำร่วมกัน
บทวิเคราะห์สำหรับทีมที่กำลังขยายบริการไปต่างประเทศคือให้เพิ่มรายการ data flow และเส้นทาง authentication เข้าไปในงาน localization ตั้งแต่ต้น การทำให้ข้อกำหนดปรากฏในพฤติกรรมผลิตภัณฑ์ช่วยให้ทดสอบได้จริงมากกว่าการเพิ่มข้อความท้ายหน้า ส่วนรายละเอียดกฎหมายและข้อผูกพันของแต่ละองค์กรควรตรวจจากผู้รับผิดชอบที่เกี่ยวข้อง โดยใช้ประกาศนี้เป็นกรณีศึกษาเรื่องการออกแบบระบบ ไม่ใช้แทนคำวินิจฉัยข้อกำหนดของตนเอง
แหล่งข่าว: ประกาศทางการวันที่ 22 ตุลาคม 2026