NetBird 0.81.4 ปรับ Trust ของ eMudhra CA และแก้การลดสิทธิ์ SSH ใน Build แบบ PKCS#11
รีลีส 24 ตุลาคมปรับ CA trust ใน client และบริการหลายส่วน พร้อมแก้ SSH เฉพาะ build แบบ PKCS#11 แนวทางตรวจ TLS และสิทธิ์หลังอัปเดต
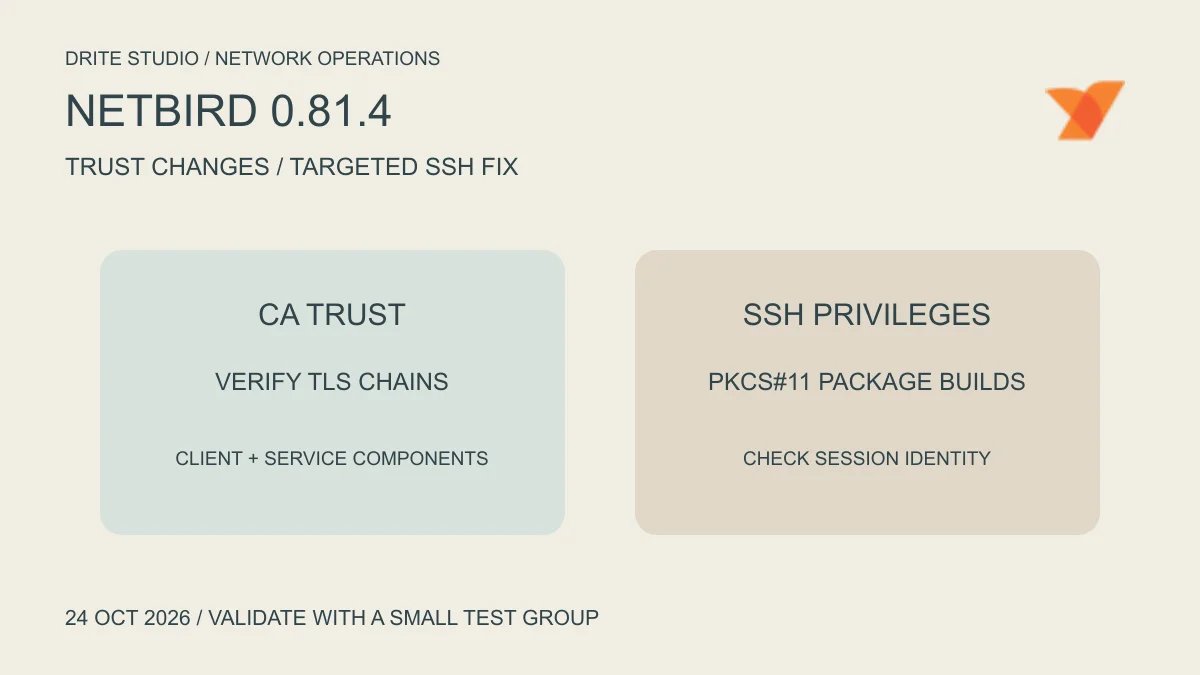
NetBird เผยแพร่ v0.81.4 เมื่อ 24 ตุลาคม 2026 เวลา 11:24 UTC หรือ 18:24 น. ตามเวลาไทย โดย release notes ระบุการเปลี่ยนแปลงด้านความปลอดภัยสองส่วน ได้แก่การไม่เชื่อถือกุญแจ CA ของ eMudhra ที่ถูก compromise และการลดสิทธิ์ SSH ผ่าน libc สำหรับ package build ที่รองรับ PKCS#11 ผู้ดูแลเครือข่ายควรแยกสองเรื่องนี้ออกจากกัน เพราะมีขอบเขตและวิธีตรวจผลต่างกัน
ตรวจให้ครบว่าบริการใดได้รับการอัปเดต
รายการเรื่อง CA ในประกาศระบุ client, proxy, management, signal และ relay ส่วนการแก้ SSH ระบุฝั่ง client ใน build แบบ PKCS#11 จึงไม่ควรสรุปว่าการอัปเดต client เครื่องหนึ่งเท่ากับปรับทุกส่วนของระบบครบแล้ว สำหรับองค์กรที่ดูแลหลายองค์ประกอบเอง ควรทำรายการเลขรุ่นและตำแหน่งรันของแต่ละบริการก่อนเริ่มเปลี่ยนแปลง
การทำบัญชีนี้ช่วยตอบคำถามสำคัญเมื่อเกิดปัญหา เช่น ผู้ใช้เชื่อมต่อไม่ได้เพราะ client เก่า บริการกลางยังไม่รีสตาร์ต หรือเส้นทาง TLS มีข้อจำกัดเดิมอยู่ ควรบันทึกชนิดแพ็กเกจ ระบบปฏิบัติการ และแหล่งที่ติดตั้งร่วมด้วย เพราะเลขรุ่นที่เห็นจากหน้าจอส่วนหนึ่งอาจไม่ใช่เวอร์ชันของโปรเซสที่กำลังให้บริการจริง
การเปลี่ยน Trust ต้องตรวจจากปลายทางที่ใช้จริง
การถอนความเชื่อถือ CA เป็นการเปลี่ยนเกณฑ์ยอมรับใบรับรอง ไม่ใช่การเปลี่ยนใบรับรองของทุกระบบให้อัตโนมัติ ในเชิงปฏิบัติ ทีมควรตรวจ certificate chain ที่องค์ประกอบต่าง ๆ ใช้อยู่ รวมถึงจุดที่มี reverse proxy หรืออุปกรณ์ตรวจ TLS อยู่ระหว่างทาง แล้วทดสอบการเชื่อมต่อภายใต้ค่าตั้งต้นที่อัปเดตแล้ว
หากพบข้อผิดพลาดด้าน certificate หลังเปลี่ยนรุ่น ไม่ควรแก้ด้วยการปิดการตรวจ TLS เป็นค่าถาวร ให้เก็บข้อความผิดพลาดที่ไม่ติดข้อมูลลับ ตรวจ chain และผู้ให้บริการใบรับรองตามขั้นตอนขององค์กรก่อน ข่าวนี้ยืนยันเฉพาะสิ่งที่ release notes แจ้ง ไม่ได้ยืนยันว่าใบรับรองของผู้อ่านได้รับผลกระทบ หรือว่าระบบใดถูกสวมรอยสำเร็จแล้ว
PKCS#11 และ SSH ต้องตรวจชนิด Build
ส่วนการลดสิทธิ์ SSH ระบุเจาะจง package build แบบ PKCS#11 ผู้ดูแลจึงควรตรวจว่าระบบของตนใช้ build ลักษณะนี้หรือไม่ แทนการเหมารวมว่า SSH ทุก deployment มีพฤติกรรมเดียวกัน การทดสอบควรทำด้วยบัญชีและเครื่องทดลองที่ได้รับอนุญาต ตรวจการยืนยันตัวตน การเปิด session และสิทธิ์ของ session ที่ได้ตามนโยบายเดิม
ไม่จำเป็นต้องทดสอบด้วยคำสั่งที่ทำลายข้อมูลเพื่อดูว่าการอัปเดตพร้อมใช้งานหรือไม่ งานพื้นฐานที่เหมาะสมคือเชื่อมต่อด้วยบัญชีทดสอบ ตรวจตัวตนของผู้ใช้และการเข้าถึงไฟล์ตัวอย่างที่กำหนดไว้ แล้วปิด session ตามปกติ เก็บผลก่อนและหลังด้วยวิธีเดียวกันเพื่อให้เปรียบเทียบได้โดยไม่มีข้อมูลธุรกิจเข้ามาปะปน
จัดรอบอัปเดตโดยรักษาช่องทางดูแลระบบ
ก่อนเปลี่ยนระบบเครือข่าย ควรมีช่องทางบริหารสำรองที่ทดสอบแล้ว และสำรอง configuration ตามแนวทางของสภาพแวดล้อมนั้น เริ่มจากกลุ่มเครื่องขนาดเล็กที่เป็นตัวแทนระบบจริง ตรวจการเข้าถึงทรัพยากรที่ต้องใช้งานและการปฏิเสธทรัพยากรนอกสิทธิ์ จากนั้นจึงขยายไปยังเครื่องอื่นเมื่อผลชัดเจน
หลังอัปเดต ให้ตรวจทั้งสถานะบริการและผลการเชื่อมต่อจริงของผู้ใช้ สถานะออนไลน์อย่างเดียวไม่ได้ยืนยันว่าแอปปลายทางหรือ SSH ทำงานครบ หากพบปัญหา ให้บันทึกว่าเกิดในองค์ประกอบใด รุ่นใด และเส้นทางใด พร้อมหลีกเลี่ยงการนำ token หรือ private key มาใส่รายงาน การเก็บข้อมูลที่เหมาะสมช่วยให้แก้ปัญหาได้โดยไม่สร้างความเสี่ยงใหม่จากขั้นตอนตรวจสอบเอง
แหล่งต้นทาง: NetBird v0.81.4 release notes ประกาศวันที่ 24 ตุลาคม 2026