YOOtheme Pro สำหรับ Joomla พบ CVE-2026-102785 เสี่ยง RCE: อัปเดต 5.0.53
YOOtheme Pro สำหรับ Joomla รุ่น 5.0.0–5.0.52 มีช่องโหว่ในตัวจัดการภาพที่อาจนำไปสู่การรันโค้ดโดยไม่ต้องล็อกอิน ผู้ผลิตแก้ใน 5.0.53 วันที่ 21 ตุลาคม 2026
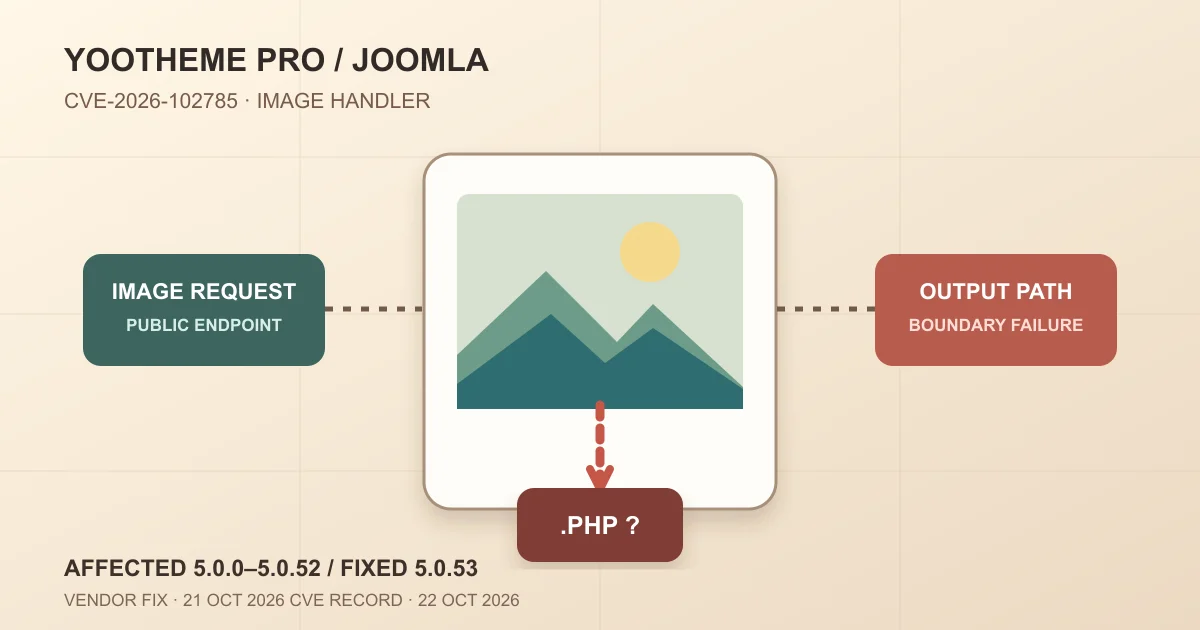
ผู้ดูแลเว็บไซต์ Joomla ที่ใช้ YOOtheme Pro 5 ควรตรวจรุ่นที่ติดตั้งทันที หลัง YOOtheme ออก 5.0.53 เมื่อวันที่ 21 ตุลาคม 2026 เพื่อแก้ช่องโหว่ในตัวจัดการแปลงภาพซึ่งอาจนำไปสู่การรันโค้ดจากระยะไกลโดยไม่ต้องเข้าสู่ระบบ รายการนี้ได้รับเลข CVE-2026-102785 และระเบียน CVE เผยแพร่ครั้งแรกวันที่ 22 ตุลาคม 2026 จึงอยู่ในช่วงข่าวใหม่ 48 ชั่วโมงทั้งฝั่งประกาศแก้ไขและฝั่งระเบียน CVE
ขอบเขตที่ยืนยันได้จาก ระเบียน CVE ของ Joomla คือ YOOtheme Pro extension สำหรับ Joomla รุ่น 5.0.0 ถึง 5.0.52 ส่วน changelog ทางการของ YOOtheme ระบุว่า 5.0.53 แก้ “unauthenticated remote code execution via image handler” ข่าวนี้จึงยึดขอบเขตของ Joomla ตามระเบียน CVE และไม่สรุปว่า WordPress ได้รับผลกระทบด้วยโดยอัตโนมัติ หากองค์กรใช้ YOOtheme Pro ทั้งสองแพลตฟอร์ม ควรตรวจประกาศและติดต่อผู้ผลิตสำหรับขอบเขต WordPress แยกต่างหาก
ช่องโหว่เกิดตรงไหน และทำไมจึงร้ายแรง
YOOtheme Pro มีฟังก์ชันแปลงภาพสำหรับนำไฟล์ต้นฉบับไปสร้างผลลัพธ์ที่เว็บไซต์แสดงให้ผู้ชม ตัวจัดการนี้เปิดรับคำขอจากภายนอกได้เพื่อให้หน้าเว็บโหลดภาพที่แปลงแล้ว ระเบียน CVE อธิบายว่าการตรวจลายเซ็นของคำขอผูกกับรายการการแปลงภาพและตำแหน่งไฟล์ปลายทางไม่ครบหลังปรับรูปแบบข้อมูลให้เป็นมาตรฐาน ผู้โจมตีที่ไม่ได้ลงชื่อเข้าใช้จึงอาจใช้ลายเซ็นจาก URL ภาพที่ถูกต้องอยู่แล้วไปประกอบคำขอที่เปลี่ยนขั้นตอนประมวลผลและตำแหน่งเขียนผลลัพธ์
ผลที่ต้นทางระบุคือไฟล์ภาพผลลัพธ์อาจถูกเขียนออกนอกไดเรกทอรี cache ที่ตั้งใจไว้ ไปยังพื้นที่สาธารณะที่เซิร์ฟเวอร์เว็บอาจประมวลผลเป็น PHP ได้ หากสภาพแวดล้อมเอื้อให้ไฟล์ดังกล่าวถูกรัน ความเสี่ยงจึงยกระดับเป็น remote code execution ประเด็นสำคัญสำหรับผู้ดูแลคือไม่ต้องมีบัญชีผู้ใช้ใน Joomla ตามเงื่อนไขที่ระเบียน CVE ระบุ และเว็บไซต์ที่เปิดให้โหลดภาพผ่าน YOOtheme Pro ตามปกติอาจมี URL ภาพที่เป็นจุดตั้งต้นอยู่แล้ว
ระเบียน CVE ให้คะแนน CVSS 4.0 เท่ากับ 10.0 ระดับ Critical พร้อมระบุการโจมตีผ่านเครือข่ายโดยไม่ต้องมีสิทธิ์ก่อน คะแนนนี้เป็นการประเมินความรุนแรงของช่องโหว่ ไม่ได้ยืนยันว่าเว็บไซต์ทุกแห่งจะถูกเจาะ หรือพิสูจน์ว่ามีการโจมตีเกิดขึ้นแล้ว ข้อมูลที่ตรวจสอบได้ในขณะเขียนคือรายละเอียดกลไกในระเบียน CVE และรุ่นที่ผู้ผลิตระบุว่าแก้ปัญหาแล้ว
รุ่นที่ต้องตรวจและวันที่ของข่าว
ผู้ใช้ YOOtheme Pro สำหรับ Joomla 5.0.0–5.0.52 อยู่ในช่วงเวอร์ชันที่ระเบียน CVE ระบุว่าได้รับผลกระทบ รุ่นแก้ไขคือ 5.0.53 ตาม changelog ของผู้ผลิตลงวันที่ 21 ตุลาคม 2026 ขณะที่ระเบียน CVE เผยแพร่วันที่ 22 ตุลาคม 2026 เวลา 12:36 UTC การแยกวันที่สองส่วนนี้ช่วยหลีกเลี่ยงความเข้าใจผิดว่าเพิ่งมีแพตช์หลังการลงเลข CVE เพราะในกรณีนี้แพตช์ออกก่อนระเบียนประมาณหนึ่งวัน
หากหน้าอัปเดตในแผงควบคุมยังไม่แสดงรุ่น 5.0.53 อย่าคาดเดาว่าระบบปลอดภัยจากข้อความว่า “ล่าสุด” เพียงอย่างเดียว ให้ตรวจเลขรุ่นจริงจากตัวส่วนขยายหรือข้อมูลแพ็กเกจที่ติดตั้ง เปรียบเทียบกับ changelog ทางการ และใช้ช่องทางอัปเดตที่ผู้ผลิตจัดไว้ การตรวจควรรวมเว็บไซต์สำรอง staging และ instance ที่อาจไม่ได้อยู่ในรายการ deploy หลักด้วย โดยเฉพาะเว็บไซต์ที่มีการคัดลอกจาก production ไปทดสอบ
วิธีรับมือที่ผู้ดูแลนำไปทำได้
ลำดับแรกคือสำรองไฟล์และฐานข้อมูลตามกระบวนการขององค์กร แล้วอัปเดต YOOtheme Pro สำหรับ Joomla เป็น 5.0.53 หรือใหม่กว่า ตรวจหน้าเว็บที่มีภาพ การสร้างภาพย่อ และหน้าที่ใช้ builder หลังอัปเดต เพื่อให้แน่ใจว่าการประมวลผลภาพยังทำงานและ cache เก่าถูกจัดการตามขั้นตอนของผู้ผลิต หากมี reverse proxy หรือ CDN ให้ตรวจว่าระบบดึงไฟล์ใหม่จากแหล่งที่อัปเดตแล้ว ไม่ใช่ผลลัพธ์เก่าที่ค้างอยู่ใน cache
สำหรับทีมที่ยังอัปเดตไม่ได้ทันที ให้จำกัดการเข้าถึงส่วนที่ไม่จำเป็นตามการออกแบบระบบ และติดตาม access log ของเส้นทางภาพที่ YOOtheme ใช้งาน รวมถึงการสร้างไฟล์ใหม่ในไดเรกทอรี public media ที่ปกติไม่ควรมีสคริปต์เซิร์ฟเวอร์ การจำกัดการเข้าถึงหรือกฎ WAF อาจลดโอกาสบางรูปแบบ แต่ไม่ควรถูกนับเป็นแพตช์แทน 5.0.53 เพราะข้อมูลต้นทางยังไม่ได้ประกาศวิธีบรรเทาที่ครอบคลุมทุกกรณี
ถ้าพบไฟล์ PHP หรือไฟล์ชนิดอื่นที่ผิดปกติในพื้นที่อัปโหลด/สื่อสาธารณะ ให้หยุดการประมวลผลไฟล์นั้น เก็บหลักฐาน log และไฟล์ตามขั้นตอนตอบสนองเหตุการณ์ แล้วประเมินการเข้าถึงระบบและข้อมูลที่เกี่ยวข้อง การลบไฟล์ที่น่าสงสัยทันทีโดยไม่เก็บหลักฐานอาจทำให้สืบหาขอบเขตเหตุการณ์ได้ยาก ขณะเดียวกัน การไม่พบไฟล์แปลกไม่ได้รับประกันว่าไม่มีการพยายามโจมตี
หลังอัปเดต ให้ตรวจเลขรุ่นอีกครั้งจากระบบที่กำลังให้บริการจริงและบันทึกเวลาที่เปลี่ยนรุ่นไว้ โดยเฉพาะเว็บไซต์หลายเครื่องหรือหลาย container ที่อาจทยอย deploy ไม่พร้อมกัน ทบทวนสิทธิ์เขียนของไดเรกทอรี media และนโยบายเว็บเซิร์ฟเวอร์ว่าพื้นที่เก็บไฟล์ภาพควรถูกรันเป็นโค้ด PHP ได้หรือไม่ การแยกพื้นที่ไฟล์สาธารณะออกจากพื้นที่รันสคริปต์เป็นการลดผลกระทบในภาพรวม แต่ต้องทดสอบกับการทำงานปกติของ Joomla ก่อนเปลี่ยนค่าบน production
ข้อมูลต้นทาง: YOOtheme Pro changelog รุ่น 5.0.53 (ประกาศแก้ไข 21 ตุลาคม 2026) และ ระเบียน CVE-2026-102785 โดย Joomla CNA (เผยแพร่ 22 ตุลาคม 2026)