Docker Compose Secrets แยก credential ออกจากค่า environment
Compose Secrets ช่วยส่ง credential ให้เฉพาะบริการที่ประกาศใช้โดยอ่านเป็นไฟล์ในคอนเทนเนอร์ อธิบายหลักการใช้งาน กรณีที่เหมาะ และข้อควรระวังจากเอกสารทางการ
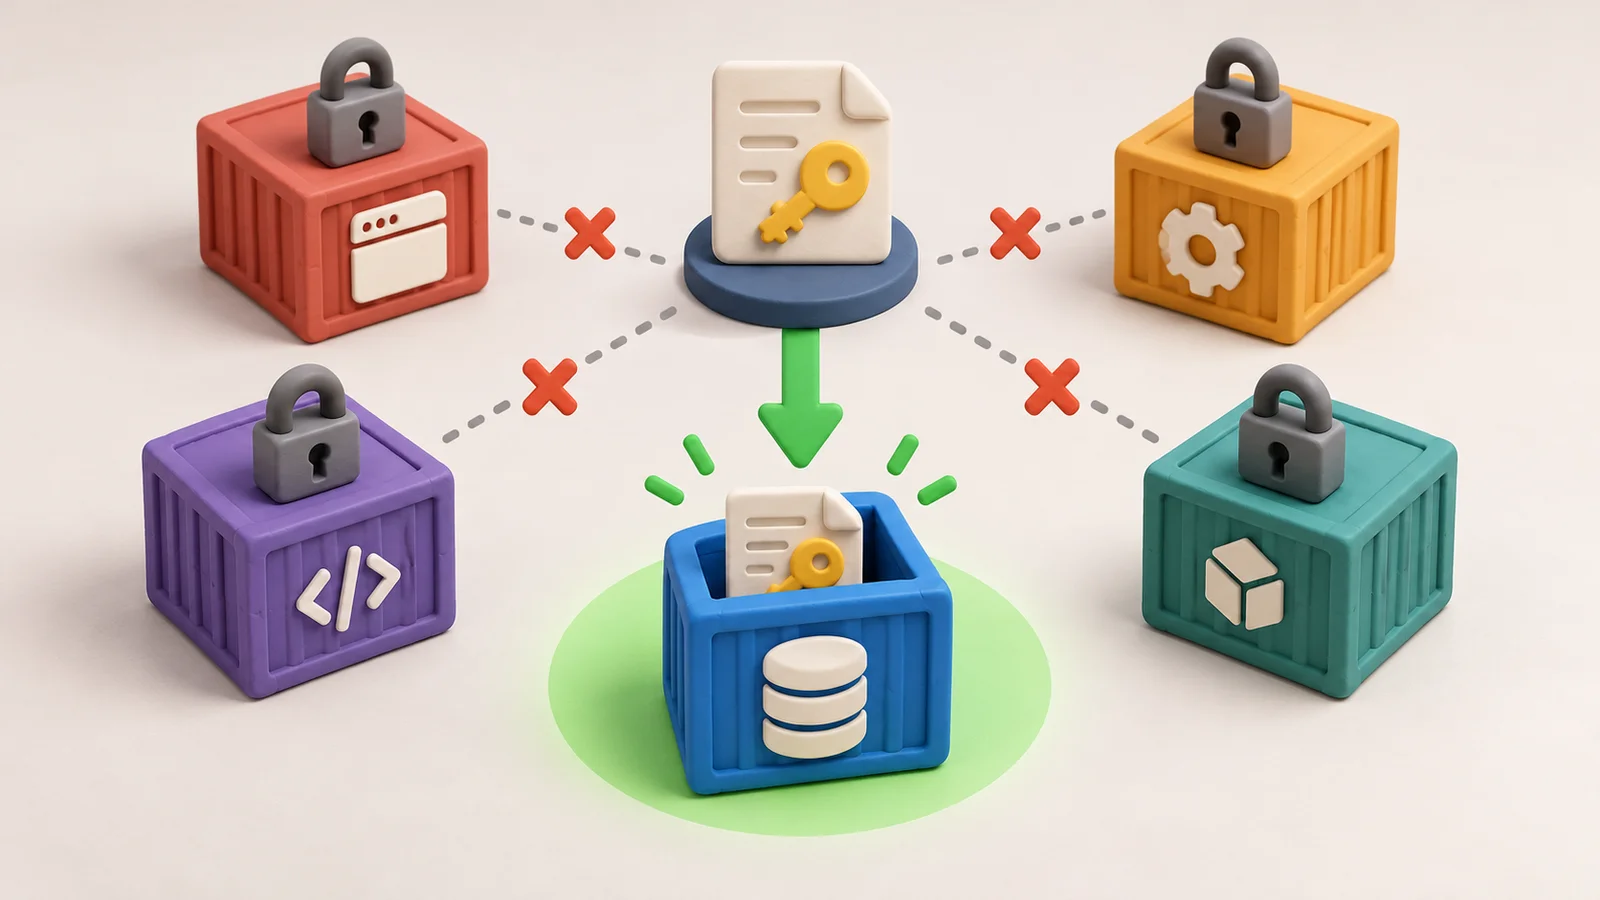
Compose Secrets ช่วยส่ง credential ให้เฉพาะบริการที่ประกาศใช้โดยอ่านเป็นไฟล์ในคอนเทนเนอร์ เหมาะกับรหัสผ่านฐานข้อมูลและ API key ที่ไม่ควรอยู่ใน Dockerfile บทความนี้สรุปแนวคิดจากเอกสารทางการของ Docker และจุดที่ควรตรวจเมื่อนำไปใช้จริง
ภาพรวม
Docker แยกแอปและ dependency ไว้ในคอนเทนเนอร์ การใช้งานจริงต้องดูทั้งอิมเมจ สิทธิ์ เครือข่าย และข้อมูลที่ต้องอยู่ต่อหลังคอนเทนเนอร์ถูกแทนที่
หัวข้อนี้ตอบโจทย์เฉพาะเรื่อง: Compose Secrets ช่วยส่ง credential ให้เฉพาะบริการที่ประกาศใช้โดยอ่านเป็นไฟล์ในคอนเทนเนอร์ จึงควรเริ่มจากปัญหาที่ต้องแก้และผลลัพธ์ที่คาดหวัง ไม่ใช่เพียงเปิดฟีเจอร์เพราะมีอยู่ในเครื่องมือ
หลักการทำงาน
ผู้ดูแลประกาศ secret ในไฟล์ Compose แล้วระบุบริการที่รับสิทธิ์เข้าถึง แทนการวางค่าลับไว้ในคำสั่งหรืออิมเมจ
ให้ตรวจทั้งสถานะที่เครื่องมือรายงานและผลลัพธ์ปลายทางที่ผู้ใช้หรือระบบอื่นได้รับ หากสองส่วนไม่ตรงกัน ควรกลับไปตรวจค่าตั้งต้นและขอบเขตที่ฟีเจอร์นี้รับผิดชอบก่อนเปลี่ยนค่าเพิ่มเติม
เหมาะกับงานแบบไหน
เหมาะกับรหัสผ่านฐานข้อมูลและ API key ที่ไม่ควรอยู่ใน Dockerfile
ก่อนทดลอง ให้ระบุสิ่งที่จะใช้วัดผล เช่น เวลาตอบสนอง ความพร้อมใช้งาน ความถูกต้องของข้อมูล หรือภาระการดูแล แล้วเทียบกับสภาพเดิม วิธีนี้ช่วยให้รู้ว่าฟีเจอร์แก้ปัญหาจริงหรือย้ายภาระไปอีกจุดหนึ่ง
ขั้นตอนนำไปใช้
- ตรวจอิมเมจและ Compose configuration ที่จะใช้จริง
- ทดสอบการสร้างคอนเทนเนอร์ใหม่ รวมถึง mount, network และ healthcheck
- บันทึกวิธีย้อนเวอร์ชันอิมเมจและกู้ข้อมูลจาก Volume
เริ่มจากขอบเขตเล็กและเก็บผลทดสอบไว้กับการเปลี่ยนแปลง หากจะใช้ใน production ให้กำหนดผู้ติดตามผลและเงื่อนไขที่จะหยุดการขยายการใช้งาน
ข้อควรระวัง
ต้องคุมสิทธิ์ไฟล์ต้นทางและการจัดเก็บ secret บนโฮสต์ เพราะการประกาศใน Compose ไม่แทนระบบจัดการความลับทั้งหมด
แปลงข้อควรระวังนี้เป็นรายการตรวจในการทบทวนงาน เพราะปัญหาจากค่าตั้งต้นอาจไม่แสดงทันทีในสภาพแวดล้อมทดสอบ
สรุป
Compose Secrets ช่วยส่ง credential ให้เฉพาะบริการที่ประกาศใช้โดยอ่านเป็นไฟล์ในคอนเทนเนอร์ เหมาะกับรหัสผ่านฐานข้อมูลและ API key ที่ไม่ควรอยู่ใน Dockerfile ก่อนนำไปใช้กับงานหลัก ควรตรวจผลตามขั้นตอนข้างต้นและทบทวนข้อจำกัดของระบบที่มีอยู่
อ่านเพิ่มเติม: เอกสารทางการของ Docker