พบแคมเปญ Phishing ใช้คำเชิญประชุมปลอมขโมยบัญชี Microsoft ขององค์กร
Check Point เปิดเผยแคมเปญฟิชชิงที่ใช้คำเชิญปฏิทินปลอมเพื่อหลอกขโมยข้อมูลบัญชีMicrosoftขององค์กรโดยอาศัยไฟล์ปฏิทิน .icsหรือลิงก์ที่ดูเหมือนเกี่ยวข้องกับการประชุม
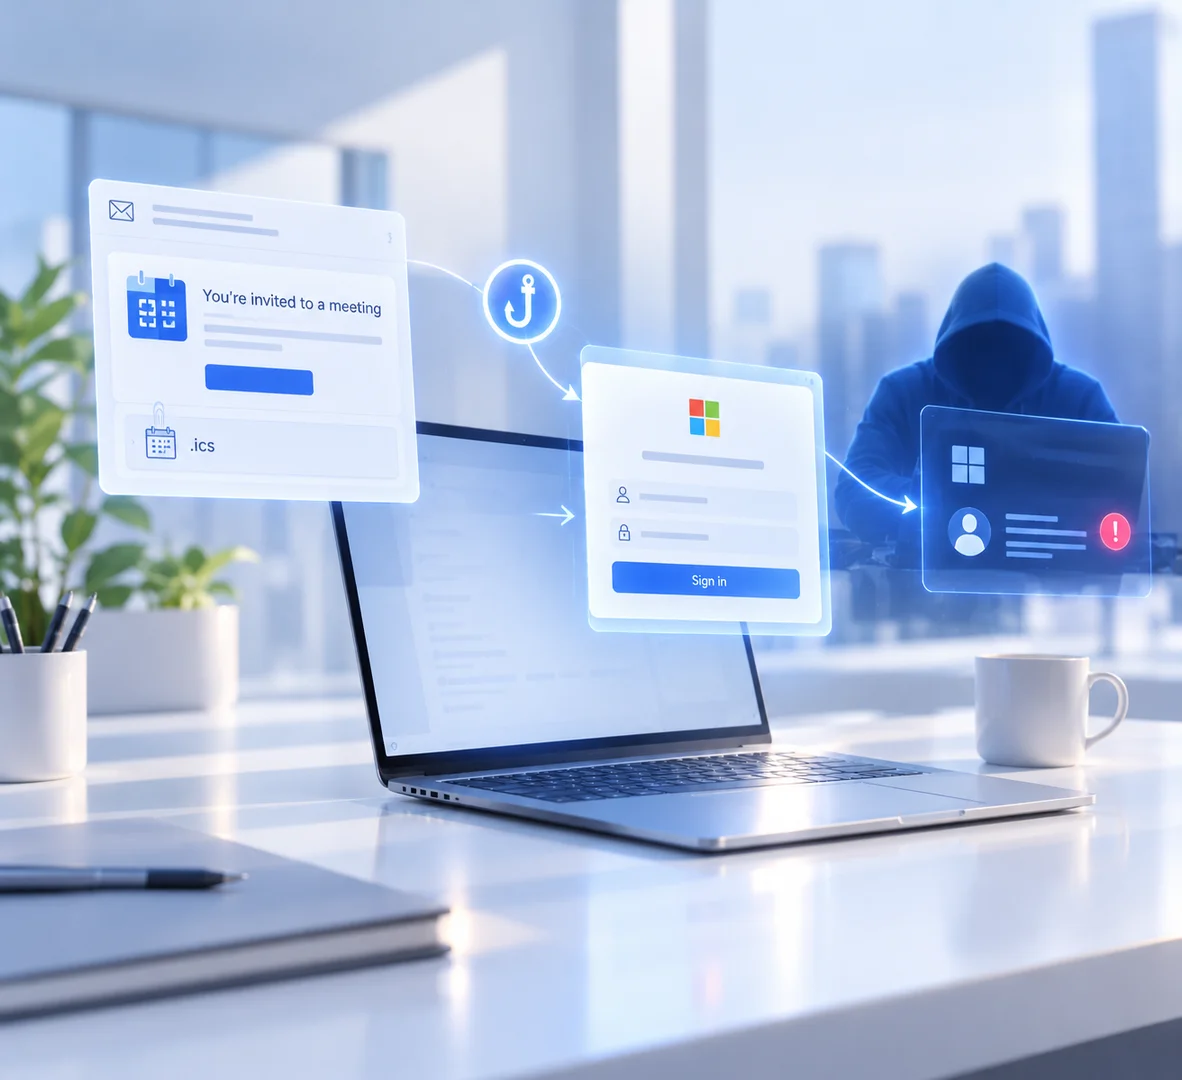
Check Point เปิดเผยแคมเปญฟิชชิงที่ใช้คำเชิญปฏิทินปลอมเพื่อหลอกขโมยข้อมูลบัญชี Microsoft ขององค์กร โดยอาศัยไฟล์ปฏิทิน .ics หรือลิงก์ที่ดูเหมือนเกี่ยวข้องกับการประชุม วิธีโจมตีนี้ใช้ความคุ้นเคยของพนักงานกับคำเชิญประชุมเป็นเครื่องมือ จึงเน้นหลอกให้ผู้ใช้กรอกข้อมูลเข้าสู่ระบบมากกว่าการเจาะช่องโหว่ของซอฟต์แวร์โดยตรง
ผู้โจมตีใช้คำเชิญประชุมเป็นเครื่องมือฟิชชิง
เมื่อวันที่ 15 ตุลาคม 2026 Check Point เผยแพร่รายงานเกี่ยวกับแคมเปญฟิชชิงที่ใช้คำเชิญปฏิทินปลอมเพื่อขโมยข้อมูลเข้าสู่ระบบ Microsoft จากพนักงานในองค์กร
คำเชิญประชุมเป็นส่วนหนึ่งของงานประจำวันในหลายบริษัท ผู้ใช้จึงอาจเปิดข้อความหรือเพิ่มกิจกรรมลงในปฏิทินโดยไม่ตรวจสอบรายละเอียดมากนัก ผู้โจมตีอาศัยพฤติกรรมนี้เพื่อทำให้ข้อความหลอกลวงดูเหมือนเป็นงานที่ต้องดำเนินการตามปกติ
รายงานของ Check Point ระบุว่าทีมวิจัยพบแคมเปญลักษณะนี้หลายรูปแบบ และเห็นการเพิ่มขึ้นอย่างชัดเจนตั้งแต่วันที่ 25 กันยายน 2026
ไฟล์ .ics และลิงก์ปลอมถูกใช้หลอกผู้ใช้
หนึ่งในวิธีที่พบคือการส่งไฟล์ .ics ซึ่งเป็นรูปแบบไฟล์ข้อมูลปฏิทินที่ใช้งานได้จริง ผู้โจมตีอาศัยความน่าเชื่อถือของรูปแบบไฟล์และขั้นตอนการจัดการนัดหมาย เพื่อทำให้ผู้ใช้คิดว่าข้อความนั้นเป็นคำเชิญประชุมตามปกติ
อีกวิธีหนึ่งคือการใส่ลิงก์ที่ดูเหมือนพาไปยังหน้าที่เกี่ยวข้องกับการประชุม แต่ปลายทางจริงอาจเป็นเว็บไซต์ที่ออกแบบมาเพื่อขโมยข้อมูลเข้าสู่ระบบ
สิ่งสำคัญคือแคมเปญนี้อาศัยการหลอกให้ผู้ใช้เชื่อใจและกรอกข้อมูล ไม่ได้หมายความว่าการเปิดไฟล์ปฏิทินทุกไฟล์จะทำให้คอมพิวเตอร์ติดมัลแวร์โดยอัตโนมัติ
เหตุใดบัญชี Microsoft จึงเป็นเป้าหมายสำคัญ
บัญชี Microsoft ขององค์กรอาจเชื่อมโยงกับอีเมล ไฟล์งาน ระบบประชุม และบริการคลาวด์ หากผู้โจมตีได้ข้อมูลเข้าสู่ระบบ ก็อาจนำไปใช้พยายามเข้าถึงข้อมูลบริษัทหรือส่งข้อความหลอกลวงต่อไปยังบุคคลอื่นได้
อย่างไรก็ตาม การเข้าสู่ระบบสำเร็จไม่ได้เกิดขึ้นทุกกรณี เพราะผลกระทบขึ้นอยู่กับมาตรการยืนยันตัวตน การตรวจจับพฤติกรรมผิดปกติ และสิทธิ์ที่บัญชีนั้นได้รับ
องค์กรจึงควรใช้การยืนยันตัวตนหลายปัจจัย นโยบาย Conditional Access และระบบตรวจจับการเข้าสู่ระบบที่น่าสงสัย เพื่อลดความเสี่ยงหากรหัสผ่านถูกขโมย
วิธีป้องกันฟิชชิงผ่านคำเชิญประชุม
พนักงานควรตรวจสอบชื่อผู้ส่ง รายละเอียดการประชุม และที่อยู่เว็บไซต์ก่อนกรอกข้อมูลเข้าสู่ระบบ หากคำเชิญไม่คาดคิดหรือมีข้อความเร่งด่วนผิดปกติ ควรยืนยันกับผู้จัดประชุมผ่านช่องทางที่เชื่อถือได้
องค์กรควรฝึกอบรมพนักงานให้รู้จักการหลอกลวงรูปแบบใหม่ และใช้ระบบกรองอีเมลที่ตรวจสอบลิงก์และไฟล์แนบได้ การรายงานข้อความน่าสงสัยตั้งแต่เนิ่น ๆ ยังช่วยให้ทีมรักษาความปลอดภัยสามารถตรวจสอบและแจ้งเตือนคนอื่นได้รวดเร็วขึ้น
สรุป
การใช้คำเชิญปฏิทินปลอมเป็นตัวอย่างของฟิชชิงที่อาศัยความคุ้นเคยในกระบวนการทำงานมากกว่าการใช้ช่องโหว่ทางเทคนิค องค์กรควรเสริมทั้งระบบป้องกันและความตระหนักรู้ของพนักงาน เพราะการตรวจสอบผู้ส่งและลิงก์ก่อนกรอกข้อมูลยังเป็นขั้นตอนสำคัญในการลดความเสี่ยง
ที่มา: Check Point